
XiaoMi-AI文件搜索系统
World File Search SystemSecurity

生成AI会话幻灯片的安全风险
•…双重用品是指可用于平民和军事应用的商品,软件和技术•首先指出了“双重用途的困境”,因为发现了合成和批量生产的氨的过程,这些过程彻底改变了现代化的肥料,但也导致了在世界战期间创造化学武器的工具。


网络和网络安全技术计划
• HUM141: Principles of Economics • HUM131: Innovation & Entrepreneurship • HUM133: Communication and Negotiation Skills • HUM132: Management and Leadership Skills • HUM152: History of Art & Architecture • HUM151: History of Engineering & Technology • HUM153: The Character of Egypt • HUM154: Arabic • HUM112: Safety

在研究安全和政治现象中的定性,定量和混合方法
摘要:在安全,政治和其他社会科学中应用定性,定量和混合方法,以进行研究,实现或验证科学知识。本文的目的是解释定性方法的优势 - 访谈,焦点小组,观察或定量方法 - 调查,规模等。此外,我们将通过使用一些混合方法来解释如何在安全和政治科学方面进行研究。混合方法结合了质量和定量方法,以扩大对某个问题的理解。例如,混合方法可以结合访谈和调查。此外,混合方法设计可能结合了研究设计的某些要素,例如研究问题,数据收集或数据分析。在那里,混合的研究设计(称为第三波)主要用于安全,政治和其他社会现象的研究。关键词:科学研究的方法论,定性方法,定量方法,混合方法,安全和政治现象。


使用软件材料清单评估软件供应链的安全风险
摘要 - 软件供应链由越来越多的组件组成,包括二进制文件,库,工具和微服务,以满足现代软件的要求。由软件供应商组装的产品通常由开源和商业组件组成。软件供应链攻击是网络安全威胁的最大增长类别之一,供应商产品的大量依赖性使单一脆弱性传播到许多供应商产品中成为可能。此外,软件供应链还提供了较大的攻击表面,可允许上游传播依赖性的漏洞影响核心软件。软件材料清单(SBOM)是一种新兴技术,可以与分析工具一起使用,以检测和减轻软件供应链中的安全漏洞。在这项研究中,我们使用开源工具Trivy和Grype来评估从各个域和大小的第三方软件存储库中开采的1,151个SBOM的安全性。我们探讨了SBOM跨SBOM的软件漏洞的分布,并寻找最脆弱的软件组件。我们得出的结论是,这项研究通过软件供应链漏洞表明了安全性的威胁,以及使用SBOMS来帮助评估软件供应链中的安全性的可行性。索引条款 - 软件供应链安全,材料清单,采矿软件存储库,第三方代码

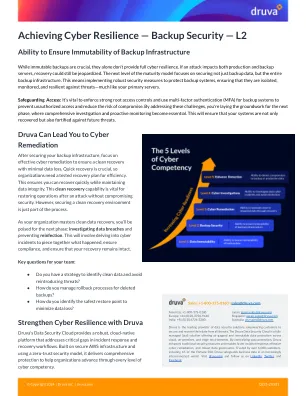
网络弹性成熟度2:备份安全
Druva是数据安全解决方案的领先提供商,使客户能够从所有威胁中获得并恢复其数据。Druva数据安全云是一种完全管理的SaaS解决方案,可在云,本地和边缘环境中提供空调和不可变的数据保护。通过集中数据保护,Druva增强了传统的安全措施,并实现了更快的事件响应,有效的网络修复和强大的数据治理。受到6,000多个客户的信任,其中包括《财富500强》中的65个客户,在一个越来越相互联系的世界中,Druva保护业务数据。访问druva.com并在LinkedIn,Twitter和Facebook上关注我们。

刑事司法信息服务 (CJIS) 安全政策
执法部门需要及时并确保访问服务,以便在任何地方和何时停止和减少犯罪。应对这些需求,咨询政策委员会(APB)建议向联邦调查局(FBI)(FBI),刑事司法信息服务(CJIS)部门授权在1998年扩大现有的安全管理结构。通过共享的管理理念管理,CJIS安全政策包含信息安全要求,指南和协议,反映了执法和刑事司法机构的意愿,以保护来源,传播,存储,存储和产生刑事司法信息(CJI)。2002年的《联邦信息安全管理法》为APB批准的管理,运营和技术安全要求提供了进一步的法律依据,要求保护CJI并扩展,并扩展了启用刑事司法社区提供服务所需的硬件,软件和基础架构。