
XiaoMi-AI文件搜索系统
World File Search SystemVerification

绿源产品验证报告 2023
2.1 GSPV 方法论 ................................................................................................................ 6 2.2 PSO 归因 ................................................................................................................ 6 2.3 2023 年 GSPV 流程结果 ............................................................................................ 7 2.4 2023 年绿色和非绿色源产品客户的燃料结构 ............................................................. 9 2.5 2023 年单个供应商的 GO 缺口 ............................................................................. 13 2.6 临时 GSPV ............................................................................................................. 14 2.7 FMD 和 GSPV 时间表 ............................................................................................. 14

在Intel和Cortex-M4
摘要。SQISIGN是一种著名的量子后签名计划,因为它的组合签名和公钥尺寸很小。然而,SqiSign的su su su su su su s squisign squisign squisign squignition时间也不短。为了改善这一点,最近的研究探索了Sqisign的一维和二维变体,每个变体都有不同的特征。特别是Sqisign2d的效果签名和验证时间使其成为最近研究的重点。然而,缺乏含有光学的一维验证实现阻碍了这些不同变体之间的彻底比较。这项工作弥合了文献中的这一差距:我们提供了一维SQISIGN验证的最先进的实现,包括新的优化。我们报告了一个破纪录的一维SQISIGN验证时间为8.55 mcycles在猛禽湖上的处理器上,在同一处理器上与Sqisign2D紧密相匹配。对于未压缩的签名,签名大小会加倍,我们仅在5.6 mcycles中验证。利用了等级计算中可用的固有的并行性,我们提出的5核变体可以低至1.3 mcycles。此外,我们提出了支持32位和64位处理器的第一个实现。它包括Cortex-M4的优化汇编代码,并已与PQM4项目集成在一起。我们的结果激发了对一维SQISIGN的进一步研究,因为它具有基于ISEGEN的方案的独特特征。

#2770,有关监督药物滥用辅导员实践的就业或志愿者验证表
申请人的证明:我声明我是该表格上提到的人,并且我(凭证的申请人)所需的所有信息都是完整而准确的,这是我的最大知识和信念。此外,我声明,完成了我(以及仅此信息)所需的信息后,将表格转发给相关的第三方,以完成他们所要求的信息。我还宣布,据我所知,相关的第三方(而不是我的申请人)向安全与专业服务部提供了完整的表格。最后,我声明我知道未能提供所请求的信息,对与我的凭据申请有关的任何实质性错误陈述和/或提供任何实质性虚假信息可能会导致凭证申请处理延迟;拒绝,撤销,停职或限制我的资格;或其任何组合;或法律可能提供的其他罚款。通过在下面签名,我表示我已经阅读并理解上述声明。
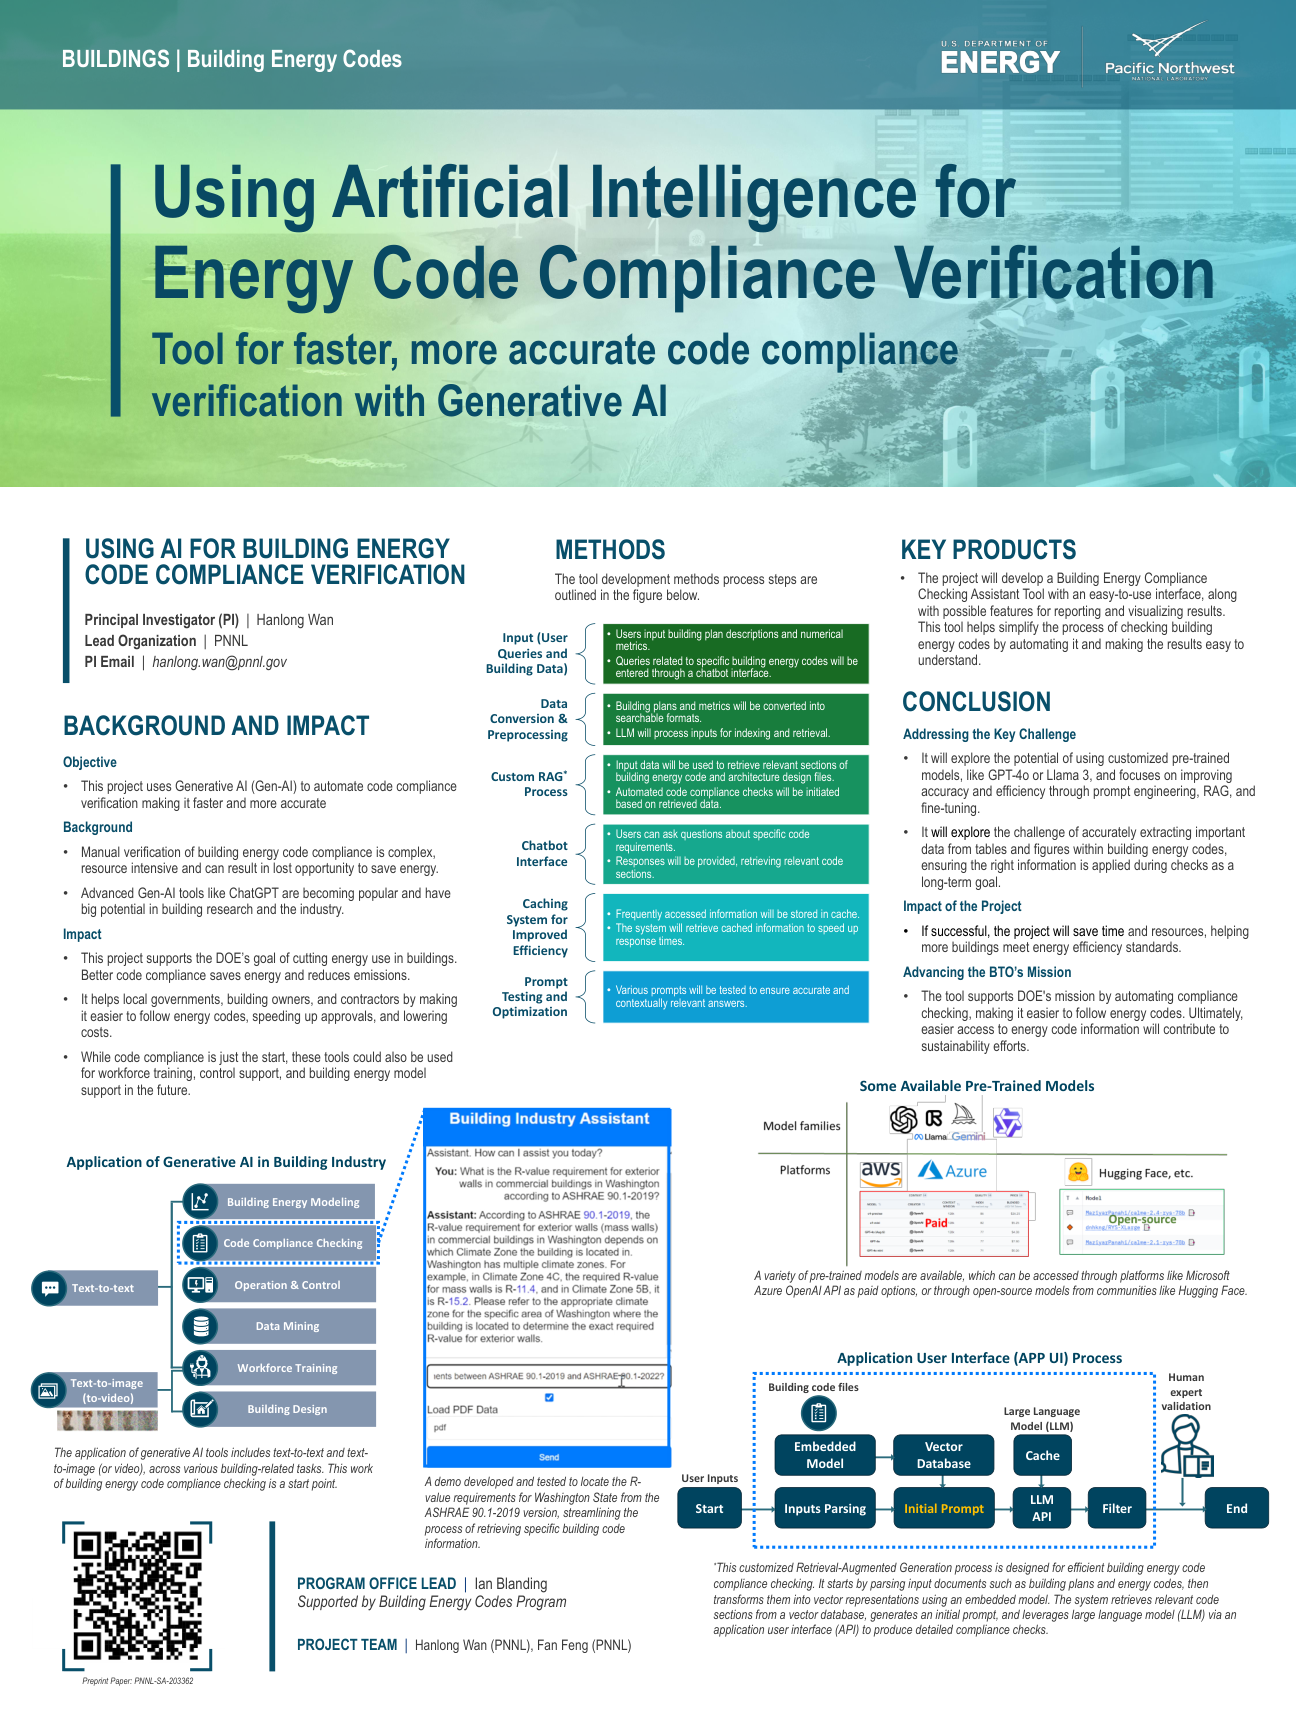
使用人工智能进行能源法规合规性验证
* 此定制的检索增强生成流程旨在高效地检查建筑能源法规合规性。它首先解析建筑平面图和能源法规等输入文档,然后使用嵌入式模型将它们转换为矢量表示。系统从矢量数据库中检索相关代码部分,生成初始提示,并通过应用程序用户界面 (API) 利用大型语言模型 (LLM) 进行详细的合规性检查。

碳足迹计算报告和验证...
随后,在碳足迹的A)中对碳足迹的验证进行了注册,并承诺减少西班牙气候变化的西班牙温室气体排放,以进行生态过渡部和人口统计挑战。在同年11月,使用“ I计算”印章的2019 - 2021年和2022年的“我计算和减少”密封的权利被授予了西班牙的所有Innova-TSN办公室,因此认识到整个组织为减少公司的分配而做出的努力。
公共算法替代攻击:颠覆哈希和验证
在算法替代攻击的领域(ASA)中,我们朝着新的方向启动工作,即考虑对公共算法的这种攻击,这意味着不包含秘密的材料。示例是哈希函数,以及签名方案和非相互作用参数的验证算法。在我们所谓的PA-SA(公共载体替代攻击)中,大兄弟对手用颠覆算法代替了公共算法F,同时保留了后者的后门。我们认为,大兄弟的目标是使PA-SA成为三倍:它希望实用程序(它可以打破f-使用方案或应用程序),无法检测到(局外人无法检测到替代)和排他性(除了大兄弟以外的其他人都无法利用替代)。我们从F是任意的一般环境开始,对三个目标给出了强有力的定义,然后是我们证明遇到的PA-SA的构造。我们将其作为应用程序的应用程序,对哈希功能,签名验证和非交互性参数的验证,展示了新的有效方法来颠覆这些论点。作为前两个的进一步申请,我们在X.509 TLS证书上给出了PA-SA。尽管ASA传统上仅限于渗透秘密钥匙,但我们的工作表明,在没有截止钥匙的关键的情况下,它们在颠覆了公共功能方面是可能有效的。我们的建筑有助于防御者和开发人员通过说明如何建立攻击来确定潜在的攻击。

将量子计算应用于网络验证
网络验证的广义定义是证明由网络配置产生的某些属性的正确性,无法通过传统硬件上的蛮力有效解决。先前的研究已经开发出各种可扩展的方法,这些方法通过观察搜索空间中的结构,然后评估由该结构引起的类别来实现。然而,即使是这些分类机制也有其局限性。在本文中,我们考虑了一种完全不同的方法:应用量子计算更有效地解决网络验证问题。我们概述了如何将验证问题的变体映射到非结构化搜索问题中,这些问题可以通过量子计算以二次加速解决,从而使该方法在理论上可行,适用于输入大小两倍的问题。新兴的量子系统还不能解决实际问题,但硬件和算法开发的快速发展使现在成为开始考虑其应用的好时机。考虑到这一点,我们探索了量子计算可以解决网络验证问题作为非结构化搜索的问题规模极限。

信任框架:开拓电话身份验证的新时代
尽管有呼叫身份验证技术的承诺,但仍然存在挑战。这些包括技术和非技术局限性。最突出的是在越来越多的和较大的承运人及其客户中动摇的不均匀实施,以及提供者的信任问题,这些宣言的证明声明没有完全或适当地对其所有呼吁实施KYC实践。对于企业呼叫场景尤其如此,在该场景中,呼叫不是源自承运人和提供商(即原始服务提供商或OSP),直接需要几乎不可能理解上游客户的流量以及合法的电话号码和客户协会的任务。对OSP认证确定的关注以及将“ A”作为主要目标的错误动机不幸地分散了该行业的注意力,而不是实施真正被认为是主要目标的事情。一致的KYC并呼叫对真正负责任的呼叫方和电话号码的实际负责受让人的身份验证,应该是我们的行业目标和重点。
具有有效公共验证的完全同态加密
我们提出了一种有效的公开性验证的完全同态加密方案,该方案能够通过密文评估任意布尔电路,还产生了正确的同质计算的简洁证明。我们的方案基于DUCAS和MICCIANCIO(EUROCRYPT'15)提出的FHEW,我们将Ginx同型累加器(Eurocrypt'16)结合起来,以改善自举效率。为了使证明效果生成证明,我们将广泛使用的Rank-1约束系统(R1C)推广到环设置并获得环R1C,并在FHEW中属于同型同态计算。特别是,我们开发了在环R1C中有效表达的技术,即“非算术”操作,例如用于FHEW结构中使用的小工具分解和模量切换。我们通过将RING R1CS实例转换为多项式的汇总检查协议,然后将其编译为简洁的非交互式证明,通过将基于晶格的基于晶格的多项式承诺纳入Cini,Malavolta,Malavolta,Nguyen,nguyen和Wee(Wee(Wee)(Wee(Crypto'24))。结合在一起,我们公开的可验证的FHE方案依赖于有关晶格问题的标准硬度,以便在时间O(| c | 2·Poly(λ))和大小O(log 2 | C | C |·Poly(λ))中产生简洁的电路C的简洁证明。此外,我们的计划还实现了Walter(EPRINT 2024/1207)的最近提议的IND-SA(在半活性攻击下没有可区分性),当可以验证同型计算时,该安全性准确地捕获了客户数据隐私。

241024-03 主题:服务验证 – DD214s 适用于
如果您正在接受现役退休,并且在该生效日期之前一直处于符合条件的服役状态,则您无需向我们提交 myFSS 票证。我们的退休部门完成对您的服务的审计后,将自动为您创建票证。在您退休日期后的午夜之后,将创建 DD 214 并向您提供。如果您没有收到,您可以当时向我们发送 myFSS 票证。