
XiaoMi-AI文件搜索系统
World File Search Systemtwo

神经网络中的量化优势与局限性
● 1943 年 - Pitts 和 McCulloch 创建了基于人脑神经网络的计算机模型 ● 20 世纪 60 年代 - 反向传播模型基础 ● 20 世纪 70 年代 - AI 寒冬:无法兑现的承诺 ● 20 世纪 80 年代 - 卷积出现,LeNet 实现数字识别 ● 1988-90 年代 - 第二次 AI 寒冬:AI 的“直接”潜力被夸大。AI = 伪科学地位 ● 2000-2010 年 - 大数据引入,第一个大数据集 (ImageNet) ● 2010-2020 年 - 计算能力,GAN 出现 ● 现在 - 深度学习热潮。AI 无处不在,影响着新商业模式的创建

发作性和慢性偏头痛患者的脑网络结构特征
方法:纳入 19 名健康对照者 (HC)、17 名 EM 患者和 12 名 CM 患者。计算皮质厚度和皮质下体积,并使用图论分析框架和基于网络的统计数据分析拓扑结构。我们进一步使用支持向量机回归 (SVR) 来确定这些网络测量是否能够预测临床参数。结果:基于网络的统计数据显示,与 HC 相比,EM 和 CM 中包括额颞区、顶叶和视觉区在内的解剖区段之间的区域间连接强度明显较低。两组患者均观察到更高的分类性,其中 CM 的模块性高于 HC,EM 的传递性高于 HC。对于皮质下网络,两组患者均观察到更高的分类性和传递性,CM 的模块性高于 HC。SVR 显示,网络测量可以稳健地预测偏头痛患者的临床参数。结论:我们发现与 HC 相比,偏头痛患者的网络高度分离,这表明 EM 和 CM 的整体网络中断。 CM 的模块性较高但聚类系数较低,表明该组与 EM 相比存在更多隔离。隔离网络的存在可能是头痛相关脑回路适应不良重组的征兆,从而导致偏头痛发作或疼痛的继发性改变。
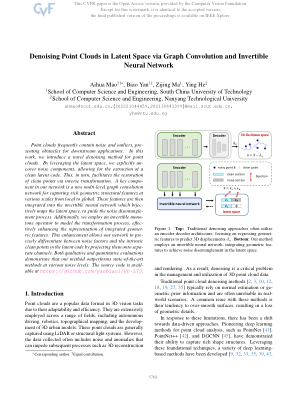
通过图卷积和可逆神经网络对潜在空间中的点云进行去噪
点云经常包含噪声和异常值,为下游应用带来障碍。在本文中,我们介绍了一种新颖的点云去噪方法。通过利用潜在空间,我们明确地发现噪声成分,从而可以提取干净的潜在代码。这反过来又有助于通过逆变换恢复干净点。我们网络中的一个关键组件是一个新的多层图卷积网络,用于捕获从局部到全局各个尺度的丰富几何结构特征。然后将这些特征集成到可逆神经网络中,该网络双射映射潜在空间,以指导噪声解缠结过程。此外,我们使用可逆单调算子来模拟变换过程,有效地增强了集成几何特征的表示。这种增强使我们的网络能够通过将噪声因素和潜在代码中的内在干净点投影到单独的通道上来精确区分它们。定性和定量评估均表明,我们的方法在各种噪声水平下都优于最先进的方法。源代码可在 https://github.com/yanbiao1/PD-LTS 获得。

大量子网络
在1980年代解决此类问题,Manin [2]和Feynman [3]提出使用量子计算机ð量子机械系统,这些系统可以消除指数增加,因为它们以量子形式存储和处理信息。接下来,1992年,德意志和乔萨(Jozsa)确定量子计算机还可以加速解决某些数学问题的解决方案[4]。一个关键事件发生在1994年,当时Shor提出了多项式量子质量分解算法,这与最佳经典算法的指数依赖性相比是一个巨大的飞跃[5]。整数分解问题在现代世界中特别具有重要意义,因为它是互联网上最广泛的公共密码系统(在互联网上最广泛的公共加密系统)的基础(rsa)算法(ASYM-Unternet上最广泛的公共加密系统(Asym-Uncrypryption)[6] [6],这允许对两个以前的信息进行过大规模交换或在两个以前的信息交换之间,或者在7个以前都有机会。为此,第一个用户(服务器)选择了两个Primes Q和R,从中选择了公共密钥P QR,并通过未受保护的通信渠道将其发送给第二用户(客户端)。客户端使用公共密钥对其消息进行加密,并通过同一频道将其发送回服务器。进行解密,服务器使用了仅向他知道的秘密密钥,该密钥是由Q和R构建的。因此,攻击者解密消息的能力直接取决于他对公钥的考虑能力,这意味着有一天量子计算机将能够破解数据传输通道。由于量子计算机创建的巨大复杂性,到目前为止,只能仅考虑8位数字[8],而考虑到2048位公钥(截至2020年的标准)可能需要超过一百万吨数[9]。现有的通用量子计算机只有50至100量列表[10±12],并且在不久的将来将无法破解RSA算法;但是,今天传输的一些数据必须保密数十年[13]。

从聚类效应角度解释神经网络的对抗鲁棒性
对抗训练(AT)是提高深度神经网络鲁棒性的最常用机制。最近,一种针对中间层的新型对抗攻击利用了对抗训练网络的额外脆弱性,输出错误的预测。这一结果说明对抗训练中对抗扰动的搜索空间不足。为了阐明中间层攻击有效的原因,我们将前向传播解释为聚类效应,表征神经网络对于与训练集具有相同标签的样本的中间层表示相似,并通过相应的信息瓶颈理论从理论上证明了聚类效应的存在。随后我们观察到中间层攻击违反了 AT 训练模型的聚类效应。受这些重要观察的启发,我们提出了一种正则化方法来扩展训练过程中的扰动搜索空间,称为充分对抗训练(SAT)。我们通过严格的数学证明给出了经过验证的神经网络鲁棒性界限。实验评估表明,SAT 在防御针对输出层和中间层的对抗性攻击方面优于其他最先进的 AT 机制。我们的代码和附录可以在 https://github.com/clustering-effect/SAT 找到。
使用变分循环神经网络进行主动推理,为习惯智能体进行目标导向规划
摘要:至关重要的是要问,代理如何仅使用通过习惯性感觉运动经验获得的部分世界模型来生成行动计划,从而实现目标。尽管许多现有的机器人研究都使用了前向模型框架,但存在高自由度的泛化问题。当前的研究表明,采用生成模型的预测编码 (PC) 和主动推理 (AIF) 框架可以通过学习低维潜在状态空间中的先验分布来开发更好的泛化,该先验分布表示从习惯性感觉运动轨迹中提取的概率结构。在我们提出的模型中,学习是通过推断最佳潜在变量以及突触权重来最大化证据下限来进行的,而目标导向规划是通过推断潜在变量来最大化估计下限来完成的。我们提出的模型在模拟中使用简单和复杂的机器人任务进行了评估,通过为正则化系数设置中间值,证明了在有限的训练数据下学习中具有足够的泛化能力。此外,比较模拟结果表明,由于先验学习将运动计划的搜索限制在习惯轨迹范围内,因此所提出的模型在目标导向规划中优于传统的前向模型。
Dempster-Shafer 可信 AI 方法及其在胎儿脑部 MRI 分割中的应用
摘要 — 对于病理病例和在不同中心获取的图像(而不是训练图像),用于医学图像分割的深度学习模型可能会意外且严重地失败,其标记错误违反了专家知识。此类错误破坏了用于医学图像分割的深度学习模型的可信度。检测和纠正此类故障的机制对于安全地将这项技术转化为临床应用至关重要,并且很可能成为未来人工智能 (AI) 法规的要求。在这项工作中,我们提出了一个值得信赖的 AI 理论框架和一个实用系统,该系统可以使用基于 Dempster-Shafer 理论的回退方法和故障安全机制来增强任何骨干 AI 系统。我们的方法依赖于可操作的可信 AI 定义。我们的方法会自动丢弃由骨干 AI 预测的违反专家知识的体素级标记,并依赖于这些体素的回退。我们在最大的已报告胎儿 MRI 注释数据集上证明了所提出的可信 AI 方法的有效性,该数据集由来自 13 个中心的 540 个手动注释的胎儿大脑 3D T2w MRI 组成。我们值得信赖的 AI 方法提高了四个骨干 AI 模型的稳健性,这些模型适用于在不同中心获取的胎儿脑部 MRI 以及患有各种脑部异常的胎儿。我们的代码可在此处公开获取。
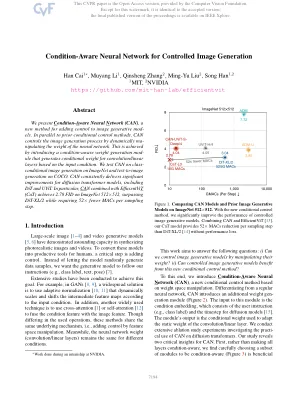
条件感知的神经网络,用于受控图像生成
我们介绍C ONTITION- WARE神经N ETWORK(CAN),这是一种将控制添加到图像生成模式中的新方法。与先前的条件控制方法并行,可以通过动态降低神经网络的重量来控制图像生成过程。这是通过引入条件感知的重量产生模式来实现的,该模块会根据输入条件为卷积/线性层生成条件重量。我们测试可以在Coco上的ImageNet和文本对图像生成上生成类别图像的生成。可以始终如一地为包括DIT和UVIT在内的扩散变压器模型提供显着改进。特别是,Ca n与有效的T(CAT)结合在Imagenet 512×512上达到2.78 FID,超过DIT-XL/2,同时每个采样步骤需要少52×MAC。

5G-V2X和网络安全的教师发展计划
信息安全教育和意识(ISEA)第3阶段项目是一项旗舰计划,旨在增强印度的网络安全能力。由电子和信息技术部(MEITY)率领,该项目着重于通过教育,技能发展和研究计划来增强国家的网络安全姿势。ISEA第三阶段的建立在其先前阶段的成功基础上,通过促进学术行业合作,促进利益相关者的认识,并在信息安全方面接受高级培训,以解决网络安全格局的日益增长的挑战。该计划强调在安全编码,加密,网络安全和IoT和AI等新兴技术等领域的能力建设。通过其整体方法,ISEA III期渴望创建一个安全的数字生态系统,并确保国家抵抗不断发展的网络威胁的弹性。通过其整体方法,ISEA III期渴望创建一个安全的数字生态系统,并确保国家抵抗不断发展的网络威胁的弹性。
零值网络访问(ZTNA)
传统的安全模型,通常称为基于周长的安全性,是在可以信任网络中受保护边界内的任何用户或设备的假设下操作的[8]。这些模型依靠防火墙,虚拟专用网络(VPN)和非军事区(DMZ)来创建网络周围的安全周边,从而保护其免受外部威胁。但是,这种方法在现代计算环境中越来越不足,在现代计算环境中,固定周长的概念正在迅速消失[14,3]。云计算的兴起,物联网(IoT)设备的扩散以及远程劳动力的扩展具有从根本上改变的网络拓扑,从而创造了更加碎片和复杂的基础架构。因此,基于周边的安全性不再足够,因为威胁可能来自网络内部,设备可以在传统边界之外运行,并且用户可能需要从多个位置和平台访问资源[7,13]。零值网络访问(ZTNA)作为对这些挑战的响应而出现的,为保护现代网络环境提供了一种更灵活,更强大的方法。ZTNA的核心原理很简单而强大:“永远不要相信,始终验证”。与自动信任网络外部设备的传统模型不同,ZTNA假设每个访问请求,无论其起源如何,都必须谨慎对待并经过严格的验证。此模型将重点从保护周边转移到确保个人资源[11,13],以确保每个用户和设备都经过认证,授权和连续监控,然后才能获得访问关键网络资产的访问。