XiaoMi-AI文件搜索系统
World File Search SystemCyber

RG 5.71,修订版 1,网络安全计划......
有关本指南的书面建议可通过 NRC 公共网站提交,网址为 https://nrcweb.nrc.gov/reading-rm/doc-collections/reg-guides/,位于“监管指南”中的“文献集”下,网址为 https://nrcweb.nrc.gov/reading-rm/doc-collections/reg-guides/contactus.html,并将在“监管指南”系列的未来更新和增强中予以考虑。在制定新指南的过程中,建议应在评论期内提交,以供立即审议。在评论期之外收到的建议将在切实可行的情况下予以考虑,或可能在未来更新中予以考虑。本 RG、RG 的先前版本和其他最近发布的指南的电子版也可通过 NRC 公共网站(NRC 图书馆,网址为 https://nrcweb.nrc.gov/reading-rm/doc-collections/reg-guides/,文件集下的监管指南)获取。本 RG 也可通过 NRC 的机构范围文件访问和管理系统 (ADAMS)(网址为 http://www.nrc.gov/reading- rm/adams.html,ADAMS 接入号 (No.))获取。ML22258A204。监管分析可在 ADAMS 的接入号下找到。ML21130A636。可以在 ADAMS 的接入号下找到相关指南草案 DG-5061,修订版 1。ML21095A329。可以在 ADAMS 接入号下找到工作人员对 DG-5061 的公众评论的回复。ML22258A200。

理解大规模网络事件 - DiVA 门户
在过去十年中,大规模网络事件在安全化言语行为中占据了重要地位。本论文展示了网络安全作为公共安全问题的概念化如何与国家和国际环境中的网络安全治理相联系并塑造网络安全治理。它探讨了从安全化、风险化、危机和社会技术系统文献中汲取的理论视角如何提高我们对大规模网络事件现象的理解,以及主要参与者如何解读此类事件。本论文包括四篇文章,其中包括利用深入访谈、文本分析和话语分析的案例研究。研究结果表明,在国家和国际网络政策环境中,安全逻辑正稳步向基于威胁的方向发展。案例研究还强调了恶意软件扩散的不稳定性质、定向网络攻击造成附带损害的趋势、大规模网络事件的跨境特征以及民事应急参与者和私营部门在网络安全治理中的核心作用。这些发现对网络空间日益安全化和军事化的影响进行了讨论。总体而言,本论文有助于我们理解网络安全在理论和实践上如何构建为一个安全问题,并采用了有助于探索国际网络安全的分析方法。

cysiam宣布与CrowdStrike合作,以增强英国国防供应链的网络弹性
EIN PressWire的优先级是源透明度。 我们不允许不透明的客户,我们的编辑试图谨慎除清除虚假和误导性内容。 作为用户,如果您看到了我们错过的东西,请引起我们的注意。 欢迎您的帮助。 EIN Presswire,每个人的互联网新闻PressWire™,试图定义一些在当今世界上合理的界限。 请参阅我们的编辑准则以获取更多信息。 ©1995-2025 Newsmatics Inc.保留所有权利。EIN PressWire的优先级是源透明度。我们不允许不透明的客户,我们的编辑试图谨慎除清除虚假和误导性内容。作为用户,如果您看到了我们错过的东西,请引起我们的注意。欢迎您的帮助。EIN Presswire,每个人的互联网新闻PressWire™,试图定义一些在当今世界上合理的界限。请参阅我们的编辑准则以获取更多信息。©1995-2025 Newsmatics Inc.保留所有权利。

Mandiant Carmakal的书面证词,以反对中国的网络威胁2024-05-15 v1.0.docx
代表Mandiant,我感谢您有机会在小组委员会之前作证。我们共同考虑了防止攻击,减少损害和补救的这些威胁和方法,重要的是要意识到我们不再面临一次性的网络攻击。我们正在与民族国家进行长期,持续的运动,有时甚至有时会资助。“整个社区”计划,对挫败中国和其他行动者(包括私营部门)的“整个社区”计划和集体辩护对于阻止这种行为并为我们国家的网络增强弹性是必要的。

KNK 1130 Pro
(1)认证:是指验证组织能够进行测试和评估的过程的过程,该过程能够进行测试和评估。(2)认证机构:是指已获得认可的组织来验证希望成为认证机构的组织的证书和能力。(3)资产:意味着任何对组织有价值的东西。(4)证明:根据决定的陈述问题,已经证明了指定要求的履行(5)证书:与一致性评估对象相关的第三方证明,除认证外。(6)认证机构:是指获得认证机构认可的组织,以根据认证计划对产品 /流程进行认证。(7)认证方案:认证计划是一种合格评估计划,包括选择,确定,审查,决策,最终作为证明活动。(8)首席信息安全官员:是指高级管理人员的指定雇员,直接向管理人员进行报告政策

对AI相关的网络安全风险和对策的调查
摘要 - 移动性-AS-A-Service(MAAS)整合了不同的运输方式,并可以基于个人的偏爱,行为和愿望来支持旅行者的旅程计划的更多个性化。为了充分发挥MAA的潜力,需要一系列AI(包括机器学习和数据挖掘)算法来学习个人需求和需求,以优化每个旅行者和所有旅行者的旅程计划,以帮助运输服务运营商和相关的政府机构,以操纵和计划其服务,并探讨和预防各种威胁性的旅行者,包括各种不和谐的行星和不去行业者和不去行业者和不去行业者和不相行者和不去行业者和不相行者。在集中式和分布式设置中,对不同的AI和数据处理算法的使用越来越多,使MAAS生态系统在AI算法级别和连接性表面上都可以在不同的网络和隐私攻击中发出不同的网络和隐私攻击。在本文中,我们介绍了有关AI驱动的MAAS设计与与网络攻击和对策相关的各种网络安全挑战之间的耦合的第一个全面综述。特别是,我们专注于当前和出现的AI易于侵略的隐私风险(专业,推理和第三方威胁)以及对抗性AI攻击(逃避,提取和游戏)可能会影响MAAS生态系统。这些风险通常将新颖的攻击(例如,逆学习)与传统攻击媒介(例如,中间攻击)结合在一起,加剧了更广泛的参与参与者的风险和新业务模型的出现。

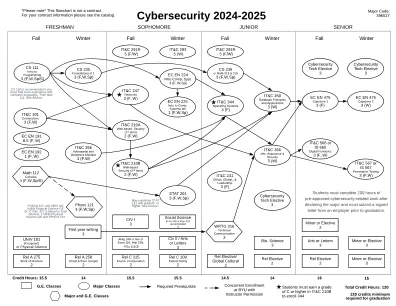
网络安全2024-2025 | CTB建议
主修网络安全的学生应具有涉及网络安全活动的付费经验,其中可能包括防御活动(例如,确保数据库,网络,移动应用程序,网站),数字取证或渗透测试活动。职称可能是安全分析师,工程师,顾问等。也更通用,例如系统管理员,网络工程师,Web开发人员,您和您的主管演示了与网络安全相关的执行至少200个小时。

数据湖的下一代网络库
1。来自数据库的结构化数据被集成并合并到RDBS安全层之外的基于文件的表中。文件和对象存储上的结构化数据现在包含来自数据库的结构化数据。影响:针对结构化数据创建了一个新的攻击表面