
XiaoMi-AI文件搜索系统
World File Search SystemSM

ISMS信息安全策略-ISO 27001 -Rubyx
6.1 Information Security Requirements................................................................................................................... 7 6.2 Risk Management........................................................................................................................................................7 6.3 Change Management................................................................................................................................................. 8 6.4 Human Resources....................................................................................................................................................... 8 6.5 Business Continuity....................................................................................................................................................8 6.6 Improvement of ISMS................................................................................................................................................8 7.Policies and Procedures.................................................................................................................................9 8.Exceptions........................................................................................................................................................11 9.绩效评估...............................................................................................................................................................................................................................................................................................................................................................................................................Policy Review................................................................................................................................................13 11.机密性...........................................................................................................................................................................................................................................................................................................................................................................................................................................................................................................................................................................

03 SVSRS-15-SMCOD.docx
1) 在指导下,监督菲律宾卫星和菲律宾地面接收站的运行、维护和服务计划和活动;2) 支持部门主管制定部门的技术和行政计划及目标,特别是在航天器任务和地面运行方面;3) 促进地面站的服务和数据接收活动,确保机构设施的最大运行能力;4) 带头开展地面站流程自动化、存储转发通信和天基传感器网络的研发;5) 分析地面站和外部服务异常并协调解决;6) 分析地面站运行和性能,提出适用的改进建议;7) 监督制定和实施地面接收站设施改进和升级的任务控制路线图;8) 支持采购地面站和地面站服务合同;9) 支持未来卫星系统地面站系统和服务的开发和运行过渡; 10) 协调生产/验证操作程序并对操作团队进行培训;11) 通过有效的规划、指导、协调和控制,促进活动整合以实现预期结果;12) 向司长报告成就和进展情况;13) 协助审查和评估研发成果并提出技术转让和/或利用计划,同样在适用时启动技术出版物和专利申请;14) 监督空间数据资产的接收、管理、分配和使用;15) 参加有关空间科学和技术应用(SSTA)进步的科学会议、研讨会和讨论;16) 根据分配,在司长不在的情况下履行其职责;17) 履行不时分配的其他常规或特殊职责。

Fisma 2024-eval-24-07-最终报告 - 删除。pdf
封闭式是联邦存款保险公司(FDIC)监察长办公室(OIG)关于FDIC信息安全计划的报告。与KPMG,LLP(KPMG)互动的FDIC OIG进行了对FDIC信息安全计划的评估。合同要求毕马威(KPMG)的工作按照诚信和效率委员会理事会(CIGIE)的质量标准进行检查和评估。目的是评估FDIC信息安全计划和实践的有效性。kpmg负责封闭报告。OIG审查了毕马威(KPMG)的报告和相关文件以及其代表的询问。我们的审查并非旨在使OIG表达对报告中包含的事项的意见。我们的审查没有发现毕马威(KPMG)不遵守CIGIE发行的检查和评估的质量标准的情况。我们感谢首席信息官组织管理和人员在此评估期间扩展到OIG和毕马威的合作和礼貌。如果您有任何疑问,请通过(703)562-2529与我联系。
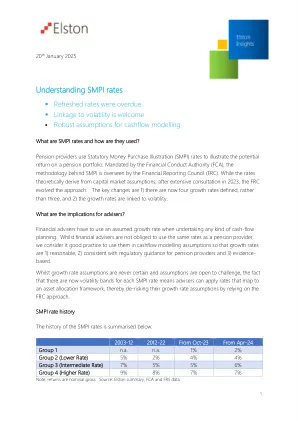
了解 SMPI 利率 - Elston
参照欧盟金融工具市场指令 2014/65/EU(“MiFID II”):本报告不提供行动建议,提供可供公众免费使用的信息,因此不构成 MiFID II 定义的“研究”。这是因为本报告仅包含有关一种或多种金融工具或发行人的事实信息,并未明确或隐含地推荐或建议投资策略。因此,它不构成欧盟市场滥用条例(“MAR”)第 3(1)(35) 条与 MAR 第 3(1)(34) 条结合定义的投资建议。有关更多信息,请参阅 ESMA 指南 ESMA70-145-111 第 12 版。


创新俱乐部活动2报道-IDEATHON-SMART...
事实证明,Ideathon 为参赛学生带来了一次变革性体验,为他们提供了宝贵的成长、学习和交流机会。在整个活动期间,学生们沉浸在一个鼓励合作和创新的动态环境中。他们有机会与来自不同领域的学生一起工作,获得超越传统课堂学习范围的见解和观点。这加深了他们对城市发展复杂性的理解。它使他们能够创造性地思考、有效地合作,并为智能和可持续城市解决方案的进步做出有意义的贡献。随着他们继续他们的学术和职业旅程,在 Ideathon 期间学到的经验教训和建立的联系无疑将继续以深远的方式影响他们的生活。

10 SRSRS-20-ISMDD.docx
1)在指导下,参与部门在空间科学、天文学和天体物理学方面的研究与发展(R&D)活动的开展;2)协助指导、监督和规划部门活动,以及空间探索与观测、空间环境利用和空间态势感知方面的地球内和空间任务活动;3)协助制定和规划空间探索与观测、空间环境利用和空间态势感知方面的研发提案和任务;4)开发科学模型,进行数值和分析计算,设计和实施物理模拟;5)设计和进行科学技术实验,收集和分析数据;6)带头使用和维护进行空间科学和空间任务研发所需设备和设施;7)支持准备和实施研发和部门的关键成果; 8)协调、参与和代表本部门参加会议、谈判、研讨会和其他跨部门或机构的本地和国际合作活动,以解决其层面上可以解决的问题;9)参加相关的研讨会、讲习班、会议和能力建设;10)执行可能不时分配的其他任务或职能。

剽窃检查报告申请表...
i) 如果本论文发现任何抄袭行为,我/我们将对此负全部责任,并且大学有权采取适当的法律行动。 ii) 本作品未提交给任何其他大学/学院授予任何其他学位/文凭。 iii) 我/我们将对违反反抄袭政策/版权法/盗版/网络/知识产权等任何规定而引起的任何法律纠纷/案件负责。日期:

中小微企业可持续发展 (ZED) 认证计划顾问机构入选
印度质量委员会 (QCI) 是印度政府与印度工业界合作建立组织的一项开创性试验。QCI 的任务是领导印度全国性质量运动,让所有利益相关者参与进来,强调在所有活动领域遵守质量标准,主要是为了促进和保护国家及其公民的利益。为了实现这一目标,QCI 在教育、医疗保健、环境保护、治理、社会部门、基础设施部门和其他有组织活动领域等所有重要活动领域中宣传、采用和遵守质量标准方面发挥着关键作用,这些领域对改善印度公民的生活质量和福祉具有重要意义。二、背景

Lucas A. Weissman
Languages: Python, Java, C, C++, Kotlin, SQL (PostgreSQL), JavaScript, HTML/CSS, R, TypeScript, Tailwind ML & AI Frameworks: TensorFlow, PyTorch, Keras, Scikit-learn, Hugging Face Transformers, OpenCV, Stable Diffusion Libraries: pandas, NumPy, Scipy,Matplotlib,Seaborn,Plotly Frameworks:烧瓶,fastapi,node.js,react,bunx。开发人员工具:git,docker,vs code,eclipse,android Studio。创意工具:虚幻引擎,搅拌器,无花果,Adobe Suite,Unity,OpenGL,Trix.js,Oculus SDK,Meta Quest。云与分布式计算:Spark,Hadoop。