
XiaoMi-AI文件搜索系统
World File Search System威胁
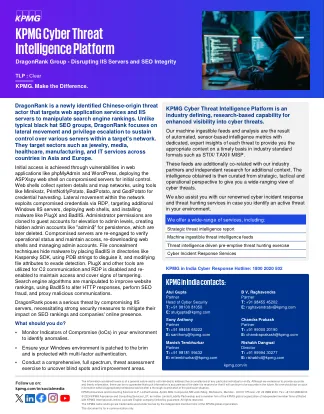
kpmg网络威胁情报平台
通过phpmyadmin和wordpress等Web应用程序中的漏洞来实现初始访问,并在折衷的服务器上部署ASPXSPY Web Shell以供初始控制。Web壳收集系统详细信息和地图网络,使用Mimikatz,PrintNotifyPotato,Badpotato和Godpotato等工具进行凭证收获。网络中的横向移动通过RDP利用了凭借凭证,针对其他Windows IIS服务器,部署Web壳以及安装诸如Plugx和Badiis之类的恶意软件。管理员权限被克隆到访客帐户中,以提高管理级别的高度,从而创建了诸如“ admin $”之类的隐藏式管理帐户以进行持久性,后来被删除。折衷的服务器被重新接触以验证操作状态并维护访问,重新下载Web shell和管理管理帐户。文件隐藏技术通过将Badiis放置在Kaspersky SDK等目录中,使用PDB字符串伪装并修改文件属性以逃避检测来隐藏恶意软件。插件和其他工具用于C2通信,RDP被禁用并启用,以维护访问并涵盖篡改的迹象。搜索引擎算法被操纵以提高网站排名,使用Badiis改变HTTP响应,执行SEO欺诈和代理恶意通信。

人工智能在政治中的应用:实践与威胁
因此,人工智能在现代社会的政治生活中扮演着越来越重要的角色,既为优化管理流程提供了独特的机遇,也给民主社会带来了严峻的挑战。只有全面规范和监控人工智能的使用,才能确保其在政治领域的安全有效应用。这既需要制定法律规范,也需要对政治参与者和公众进行人工智能基础知识的培训,以便他们能够批判性地评估和监控人工智能的使用。最主要的是,人工智能发展的进步不会损害民主价值观和人权,而是有助于加强开放和公平的社会。

Neptun Deep:欧洲气候威胁
3估算Neptun Deep可能引起的与温度相关的过早死亡的数量,Wim Thiery教授,水与气候Vrimate Vrije Universiteit Brussels的副教授Wim Thiery教授使用了美国研究人员R. Daniel Bressler开发的碳方法的死亡率R. Daniel Bressler开发的死亡率。用于此分析的排放场景假设平均全球温度增加4.1°C 2100。碳死亡率估计依赖于关于排放,气候动态和人类对未来气候的反应的假设。今天发出的每吨碳将有助于加热我们的星球,因此将有助于对未来的影响。化石燃料与气候危机之间的联系已经建立了良好的建立,人为引起的气候变化与极端天气事件的增加之间的关系也是如此。不可能绝对确定我们的气候将如何改变或会产生影响。因此,此处提出的估计值依赖于许多假设,并且受到大型不确定性的影响。这项研究仅旨在说明当代排放可能导致未来气候变化影响的程度。

2024 年第 36 周传染病威胁报告
• 根据世界卫生组织 (WHO) 的数据,自 2022 年开始监测猴痘病毒以来,截至 2024 年 7 月 31 日,全球已报告超过 100,000 例猴痘病毒 (MPXV) 分支 I 和分支 II 确诊的猴痘病毒病例,包括超过 200 例确诊死亡病例。 • 根据 2024 年 8 月 31 日发布的非洲疾病预防控制中心流行病情报报告,2024 年,非洲联盟 13 个成员国共报告了超过 20,000 例猴痘病毒分支 I 和分支 II 确诊病例,包括超过 600 例死亡病例(确诊和疑似病例),包括超过 5,000 例确诊病例。尽管病例的流行病学特征与前一周相似,但几内亚这个新国家报告了 1 例猴痘病毒病例,乌干达报告了与刚果民主共和国没有流行病学联系的病例,肯尼亚报告了 1 例有卢旺达旅行史的病例。• 瑞典(8 月 15 日;1 人)和泰国(8 月 22 日;1 人)报告了非洲大陆以外的输入性 I 型猴痘病毒病例。尚未报告二次传播。• 更多信息可在 8 月 16 日发布的欧洲疾病预防控制中心快速风险评估(受感染非洲国家猴痘病毒 I 型猴痘病毒引起的欧盟/欧洲经济区风险评估)和 8 月 26 日发布的流行病学更新中找到,其中包括最新的欧洲疾病预防控制中心建议。• 欧洲疾病预防控制中心正在密切监测和评估流行病学情况。
优化地面防空以支持国土防御巡航导弹威胁
估计此次信息收集的公共报告负担平均每份回应需要 1 小时,其中包括审查说明、搜索现有数据源、收集和维护所需数据以及完成和审查信息收集的时间。请将关于此负担估计或此信息收集的任何其他方面的评论(包括减少此负担的建议)发送至华盛顿总部服务部、信息运营和报告理事会,地址:1215 Jefferson Davis Highway, Suite 1204, Arlington, VA 22202-4302,以及管理和预算办公室、文书工作减少项目 (0704-0188) Washington DC 20503。1.仅供机构使用(留空) 2.报告日期 2006 年 12 月 3.报告类型和涵盖日期 硕士论文
商业竞争对数字化构成威胁
我们的系统检测到您的网络存在异常流量活动。 请完成此 reCAPTCHA 以证明是您而不是机器人发出请求。 如果您无法查看或完成此挑战,此页面可能会有所帮助。 如果您继续遇到问题,可以联系 JSTOR 支持。

网络威胁情报人工智能研讨会(WAITI)
征文 网络安全格局不断变化,为安全专业人员带来源源不断的数据流。有价值的威胁情报隐藏在这一庞大的数据流中,包括社交媒体、技术报告和暗网论坛中报道的文本。传统上,网络威胁情报 (CTI) 依赖于手动分析或基本的关键字匹配,导致瓶颈和错失机会。安全分析师面临着数据量巨大的限制、代码混淆和社会工程等策略的复杂性,而威胁的快速发展需要实时处理才能领先于攻击者。在当今的数字环境中,数据量和复杂性不断增加,自然语言处理 (NLP) 技术和大型语言模型已成为解密和缓解网络威胁不可或缺的工具。NLP 使机器能够理解和处理人类语言,为 CTI 提供了显著的好处,例如自动处理、高级威胁检测和实时分析,从而可以立即识别和响应威胁。因此,有效地提取和分析这些信息对于主动防御策略至关重要。本次研讨会探讨了人工智能/生成式人工智能在网络安全领域(尤其是 CTI 收集和分析领域)的革命性潜力。研讨会将为研究人员、从业人员和爱好者提供一个平台,让他们更深入地探讨与 NLP、大型语言模型 (LLM) 以及更广泛意义上的网络安全和网络威胁情报背景下的人工智能技术相关的专业主题。

传染病威胁报告第 25 周-2024.pdf
• 自上次更新以来,截至 6 月 19 日,尚未发现与 2024 年欧洲杯有关的与传染病有关的公共卫生事件。 • 欧洲疾病预防控制中心正在与罗伯特·科赫研究所和世界卫生组织欧洲区域办事处 (WHO/Europe) 合作,在 6 月 10 日至 7 月 19 日期间通过流行病情报活动监测这一大型集会活动。 • 《传染病威胁报告》 (CDTR) 每周发布更新,每日报告相关事件和公共卫生威胁。 • 如果遵守德国公共卫生当局的要求和建议,2024 年欧洲杯期间欧盟/欧洲经济区公民的感染概率很低。欧洲疾病预防控制中心与世卫组织和德国联邦健康教育中心合作,为 2024 年欧洲杯制定了具体的公共卫生建议。
kpmg网络威胁情报平台
Medusa通常通过利用已知的公共资产或应用中的已知漏洞(例如Fortinet EMS SQL注入漏洞(CVE-2023-48788))获得访问权限。这允许攻击者操纵查询,执行远程代码并创建有效载荷交换的Webshell。PowerShell脚本用于运行命令,渗透数据和部署勒索软件。脚本终止服务,使用TOR链接进行数据剥落,并执行加密。持久性是通过损坏的RMM工具(例如ConnectWise,PDQDeploy和Anydesk)建立的,并且对注册表密钥进行了修改以进行启动执行。发现过程验证了合法程序以掩盖迭代局势,并通过Bitsadmin进行转移。凭据是从LSASS获得的,诸如Bitsadmin和Psexec之类的工具用于在主机之间传输恶意文件。受Safengine Shielden保护的内核驱动程序被丢弃到目标并终止安全产品,并采用了WMI等技术来删除备份。不对称的RSA加密用于编码目标文件和目录,并用.medusa或.mylock之类的扩展名更名,但不包括关键系统文件,以确保某些公用事业保持功能。