
XiaoMi-AI文件搜索系统
World File Search SystemCryptog

网络安全和加密[3:0:0 = 3]课程内容
简介:攻击,服务和机制,互联网工程安全模型。密码学:基本概念,加密攻击,经典技术和密码分析。密码学:对称算法,基本概念和原理,块密码操作模式,DES,AES。数字理论简介。密码学:不对称算法(公共密码密码学),基本概念和原理。RSA。 密钥管理。 消息身份验证,哈希功能和MAC算法。 数字签名,DSS。 证书,证书授权。 网络安全应用程序:身份验证应用程序,Kerberos,X.509,目录身份验证服务,相当不错的隐私,S/MIME。 IP安全体系结构:概述,身份验证标头,结合安全关联的安全付费负载,密钥管理。 Web安全性:需求:安全插座层,传输层安全性,安全的电子交易。 网络管理安全性:SNMP体系结构的概述,SNMPV1通信功能,SNMPV3。 系统安全:入侵者,病毒和相关威胁,防火墙设计原理,使用可用软件平台/案例工具的全面示例,配置管理。RSA。密钥管理。消息身份验证,哈希功能和MAC算法。数字签名,DSS。证书,证书授权。网络安全应用程序:身份验证应用程序,Kerberos,X.509,目录身份验证服务,相当不错的隐私,S/MIME。IP安全体系结构:概述,身份验证标头,结合安全关联的安全付费负载,密钥管理。Web安全性:需求:安全插座层,传输层安全性,安全的电子交易。网络管理安全性:SNMP体系结构的概述,SNMPV1通信功能,SNMPV3。系统安全:入侵者,病毒和相关威胁,防火墙设计原理,使用可用软件平台/案例工具的全面示例,配置管理。
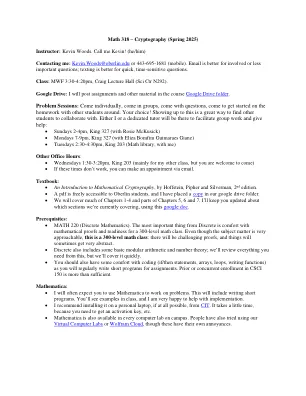
数学318:加密
•您的重点应该放在增长上,但成绩是大学生活的事实。如果我看到您正在努力工作并寻求支持,您将通过此类课程。如果您发现自己全神贯注于等级,请考虑将其p/np进行。•您的成绩将基于每周的问题集,学期的考试和最终项目。•我将放弃两个最低问题集。平均其余部分将确定您的数字等级,这可以弯曲以确定您的字母等级。中期是一个问题集,最终项目将两个问题集算作;两者都不能掉落。•学习本课程中概念的最佳方法是使您的手变得肮脏!我希望您能以您自己的言语为单位,以这些分组为小组。这也是一个机会,可以写作仔细的,明确的证据和解释。好的数学是清晰的数学!用完整的句子仔细解释事情。想象一下,班上没有做这个问题的另一个学生会阅读您的解决方案:他们应该能够理解它而不必问您问题。•问题集将大约在每个星期三晚上10点到期,该问题通过GrapeScope提交。•考试将在5月5日星期一上课。您将被允许一张笔记。•最终项目将是一项破坏代码的挑战,在我们预定的期末考试结束时:5月16日,星期五上午11点。它是带回家,您必须独自工作。•荣誉代码:我鼓励您在问题集上共同努力。•迟到的工作:如果您提前询问并且不要养成习惯,我将为您提供问题。之后,通常不接受较晚的工作,因为它需要送给分级器。我放弃了两个问题集,因为我知道每个人的日子或数周都不好,所以简单地跳过那一周是完全可以的。但是,您的解决方案必须用您自己的话语。一起解决问题,然后回到家并写下解决方案。您永远不要寻找解决特定问题的解决方案:例如,不要阅读别人的解决方案,搜索互联网或书籍,或询问reddit/ai/等。支持:
通过动态稀疏分布式内存
摘要高保证加密术的领域很快就已经成熟,但对于端到端的端到端验证了效果有效的加密实现,仍然缺失了尚未确定的基础框架。为了解决此差距,我们使用COQ证明助手正式连接三个现有工具:(1)Hac-特定的紧密加密规范语言; (2)用于效果,高保证加密实现的茉莉语; (3)模块化加密证明的Ssprove基础验证框架。我们首先将HACSPEC与Ssprove连接起来,通过设计了从HACSPEC规范到命令式Ssprove代码的新译本。我们通过考虑从HACSPEC到纯粹的功能性COQ代码的第二次,更标准的翻译来验证这一翻译,并生成两个翻译产生的代码之间的等价性的证明。我们进一步定义了从茉莉蛋白到ssprove的翻译,这使我们能够在ssprove中正式推理有关茉莉蛋白中有效的加密信息。我们证明,相对于Jasmin的操作语义,在COQ中正确地证明了这一翻译。最后,我们通过给出有效的AES的基础端到端COQ证明,证明了方法的有用性。在此案例研究中,我们从使用硬件加速的AE的现有茉莉实现开始,并证明它符合HACSPEC编写的AES标准的规格。我们使用Ssprove基于AES的Jasmin实施来形式化加密方案的安全性。
网络安全教育计划的游戏化案例研究:密码学的游戏
摘要 - 技术的积累,越来越多的信息数据以及加剧的全球紧张局势增加了对熟练的网络安全专业人员的需求。尽管最近对网络安全教育的关注增加了,但传统方法仍未与快速发展的网络威胁格局保持同步。挑战,例如缺乏合格的教育者和资源密集的实践培训加剧了这些问题。游戏化提供了一种创新的方法来提供实用的动手体验,并为教育工作者提供了最新且易于使用的教学工具,这些工具针对特定于行业的概念。本文始于对本领域已经采用的网络安全教育和游戏化方法中现有挑战的文献进行回顾,然后介绍了对游戏化密码学教学工具的真实案例研究。本文讨论了此工具的设计,开发过程和预期用例。这项研究强调了一个示例,说明如何将游戏化整合到课程中可以解决关键的教育差距,从而确保对未来的网络安全人才的更强大,更有效的管道。索引术语 - 软件工程,网络安全,教育,游戏化,密码
保护加密代码免受spectre-rsb
Spectre攻击通过在投机执行过程中泄漏秘密来保证恒定时间的cryg-fographic代码。最近的研究表明,可以保护此类代码免受头顶上最小的spectre-v1攻击,但叶子打开了保护其他幽灵变量的问题。在这项工作中,我们设计,验证,实施和验证一种新方法,以保护加密代码免受所有已知类别的Specter攻击,特别是Spectre-RSB。我们的方法结合了一个新的依赖价值的信息流类型系统,该系统即使在投机执行和编译器转换下也不会泄漏,并在生成的低级代码上启用它。我们首先使用COQ证明助手证明了类型系统的健全性和编译器转换的正确性。然后,我们在jasmin框架中实施了我们的方法,用于高保险密码学和DE-MONSTRATE,即大多数密码原始人的所有幽灵构图所产生的间接费用低于2%,对于更复杂的Quampuan-tum键后钥匙封装机制Kyber kyber kyber的较为复杂的范围仅为5-7%。

后量子和基于代码的密码学-一些前瞻性的研究方向
摘要:自古以来,密码学就被用于保护存储或传输数据/信息的机密性。因此,密码学研究也从经典的凯撒密码发展到基于模运算的现代密码系统,再到基于量子计算的当代密码系统。量子计算的出现对基于模运算的现代密码系统构成了重大威胁,因为构成模运算密码强度的计算难题也可以在多项式时间内解决。这种威胁引发了后量子密码学研究,旨在设计和开发能够抵御量子计算攻击的后量子算法。本文概述了后量子密码学中已经探索的各种研究方向,特别是已经探索的各种基于代码的密码学研究维度。从代码的角度探讨基于代码的密码学研究中尚未探索的一些潜在研究方向是本文的一项重要贡献。

Quantum-Safe密码学:Quantum ERA的网络安全未来
摘要:本文提出了战略步骤,组织可以采取使未来的安全体系结构免受量子威胁,以防止量子威胁,以确保量化后时代的数据完整性和机密性。量子计算的进步太快是一个非常威胁,经典的加密系统将处于危险之中。因此,我们需要在量子安全加密中修改加密方法。在本文中,我们专注于揭示面临量子攻击的现有公开密码系统的脆弱性,以及量词后加密(PQC)算法的方向,以确保基础架构的基础基础架构。本文讨论了由美国国家标准技术研究所(NIST)领导的持续努力,以标准化密码系统。它概述了几种抗量子的加密技术:基于晶格,基于哈希的示例和基于代码的示例。此外,该论文还概述了将量子安全的加密解决方案实施到当前的网络安全框架中的困难,尤其是在金融,医疗保健和关键的基础设施行业中。关键字:Quantum加密后(PQC),量子安全加密,Shor's算法,量子密钥分布(QKD)。1。引言即使量子计算对多个行业产生深远的影响,其对网络安全的影响也是戏剧性的。因此,在量子时代,RSA,ECC和DH密钥交换等流行的加密协议将过时。此外,它还研究了企业和政府为Quantum做好准备的努力和实践策略。2。经典加密系统依赖的安全通信和数据保护的基础是基于数学问题,例如整数分解和离散对数,量子计算机可以使用Shor和Grover的算法更快地求解成倍的求解。随着量子威胁的出现,全球开发和实施量子后加密术(PQC)的计划加速了,因为PQC是一种新的加密算法,可抵抗量子攻击。NIST(例如),欧洲电信标准学院(ETSI)等公司和行业一直在努力标准化抗量子的加密解决方案。 但是,基于经典和量子安全的密钥对的密码学具有巨大的经典技术和操作挑战,包括关键管理,计算效率以及与现有系统的集成。 在本文中分析了经典加密的脆弱性,PQC算法的当前水平以及在不同工业领域中部署PQC的障碍。 这项研究是关于如何解决这些问题以有助于开发弹性网络安全框架以承受量子计算的变革性影响。 随着量子计算的快速发展,网络安全挑战的概述,网络安全正在争先恐后地避免可能损害现代加密算法的新问题。 传统的加密系统可能会通过量子算法使其不安全(这可以更能解决这些问题NIST(例如),欧洲电信标准学院(ETSI)等公司和行业一直在努力标准化抗量子的加密解决方案。但是,基于经典和量子安全的密钥对的密码学具有巨大的经典技术和操作挑战,包括关键管理,计算效率以及与现有系统的集成。在本文中分析了经典加密的脆弱性,PQC算法的当前水平以及在不同工业领域中部署PQC的障碍。这项研究是关于如何解决这些问题以有助于开发弹性网络安全框架以承受量子计算的变革性影响。随着量子计算的快速发展,网络安全挑战的概述,网络安全正在争先恐后地避免可能损害现代加密算法的新问题。传统的加密系统可能会通过量子算法使其不安全(这可以更能解决这些问题

加密协议:讲座幻灯片
Monero基于加密蛋白。隐脚白皮书包括1输出量的防护措施(练习5.4.3),以在M潜在付款人的临时组中隐藏付款人的身份。σ-PROFFARE用于一次性环签名,或者更确切地说是列表签名。

讲义注释密码协议
序言是这些讲座中涵盖的加密协议的一个激励示例,以荷兰的传统为“ Sinterklaaslootjes trekken”,国际上被称为“秘密圣诞老人”,其中一群人匿名交换了小礼物,通常伴随着诗歌,伴随着相当多的押韵couplets long。许多网站可用来帮助人们通过互联网进行此类图纸;参见,例如,lootjestrekken.nl和elfster.com上的“秘密圣诞老人”服务。有趣的问题是如何安全地执行此操作!也就是说,不信任网站或程序提供此服务,但保证(a)确实执行了随机绘图,对应于没有固定点的随机置换,并且(b)使每个参与者什么也没学,除了他或她是秘密的圣诞老人。这种隐私保护密码协议的更严重的应用正在许多地方出现。例如,在过去的二十年中,已经进行了许多使用高级密码学的电子选举。其他应用程序涉及使用匿名现金,匿名凭证,团体签名,安全拍卖等,一直到(安全)多派对计算。为此,我们研究了超越我们喜欢称为加密1.0的加密技术。基本上,加密1.0涉及通信,存储和检索过程中数据的加密和认证。Commen目标是防止恶意局外人,例如攻击存储或通信媒体。整个治疗将在各个阶段进行入门却精确。众所周知的加密1.0原始词是对称的(se-cret键),例如流密码,块密码和消息身份验证代码;不对称(公钥)原始词,例如公钥加密,数字签名和密钥交换协议;而且,无钥匙的原始词,例如加密哈希功能。另一方面,Crypto 2.0还旨在保护恶意内部人士,也就是针对其他人正在运行的协议的攻击。因此,加密2.0涉及使用加密数据,部分信息发布数据以及隐藏数据所有者的身份或与它们的任何链接的计算。众所周知的加密2.0原始素是同态加密,秘密共享,遗忘转移,盲目签名,零知识证明和多方计算,在这些讲义中,这些都将在一定程度上对其进行处理。假定对基本密码学的熟悉。我们专注于加密协议的不对称技术,还考虑了各种构造的安全证明。零知识证明的主题起着核心作用。尤其是,详细将σ提议作为所谓的模拟范式的主要示例,该模拟范式构成了许多现代密码学的基础。这些讲义的第一个和主要版本是在2003年12月至2004年3月的时期编写的。多年来,所有的学生和读者都直接和间接地提供了他们的反馈,这最终帮助了本文的第一个完整版本。浆果Schoenmakers

对已部署用例的批判性分析,用于量子密钥分布和与后量子加密术的比较
量子密钥分布(QKD)目前正在作为一种技术来维护量子计算机损害传统公共钥匙cryposystems的技术。在本文中,我们对基于QKD的解决方案进行了全面的安全评估,重点介绍了来自学术文献和行业资产的现实用例。我们分析这些用例,评估其安全性并确定部署基于QKD的解决方案的可能优势。我们进一步将基于QKD的解决方案与量词后密码学(PQC)进行了比较,这是量子计算机损害传统的公共密钥密码系统时,可以实现安全性的替代方法,评估了它们各自对每种情况的适用性。基于此比较分析,我们批判性地讨论并评论了哪种用例QKD适合于考虑实施复杂性,可扩展性和长期安全性等因素。我们的发现有助于更好地理解QKD在未来的加密基础架构中所扮演的角色,并为考虑QKD部署的决策者提供指导。