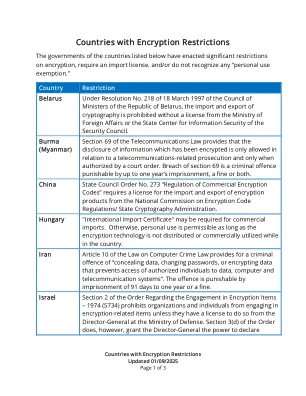
XiaoMi-AI文件搜索系统
World File Search SystemEncrypt
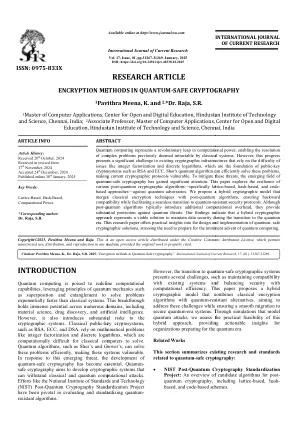
Quantum-Safe密码学中的加密方法
简介量子计算有助于重新定义功能,将量子的原理作为叠加原理和纠缠的速度比经典系统更快。t在众多D材料科学,药物发现和ARTIF中具有巨大的潜力,但它也引入了基本密码系统。Classical public-ke such as RSA, ECC, and DSA, rely on mathe like integer factorization and discrete logar computationally difficult for classical com Quantum algorithms, such as Shor's and Gr these problems efficiently, making these sy In response to this emerging threat, the quantum-safe cryptography has become es safe cryptography aims to develop cryptogra can withstand classical and quantum comp Efforts like the National Institute of标准(NIST)量子后密码学单位在评估和耐药算法方面至关重要。

pqrbayes:贝叶斯惩罚分位数回归
说明使用现代加密技术将R对象加密到原始向量或文件。基于密码的密钥推导与“ argon2”()。对象被序列化,然后使用“ XCHACHA20- poly1305”进行加密(),遵循RFC 8439的rfc 8439,用于认证的加密( and>)加密函数由随附的“单核”'C'库提供()。

Salesforce Shield平台加密实施指南
术语。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。23个涉及键的组件。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。25经典与平台加密。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。26如何存储关键材料。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。28屏蔽加密流。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。29搜索索引加密流。。。。。。。。。。。。。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>30沙箱。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>31为什么要带上自己的钥匙? div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。 div>。。。。。。。。。。。31个掩盖数据。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。32 Hyperforce中的盾牌平台加密。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。33部署。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。34设置您的加密策略。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。34

Salesforce Shield平台加密体系结构
外部密钥管理(EKM)。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。20带上自己的钥匙(byok)。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。21仅缓存键。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。21外部密钥管理流。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。22拜克租户秘密流程。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。24仅缓存键流。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。25加密信息流带有密钥推导。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。。27
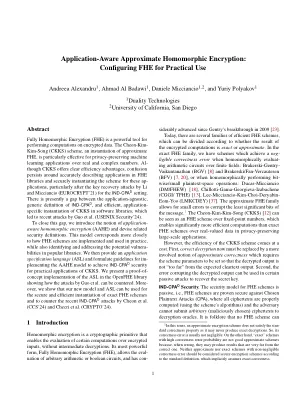
应用程序意识近似同质加密
完全同态加密(FHE)是在加密数据上执行计算的强大工具。Cheon-Kim-Kim-Song(CKKS)方案是近似FHE的实例化,对于具有真实和复数的机器学习应用程序特别有效。al-尽管CKK具有明确的效率优势,但混乱始终围绕着准确描述图书馆中的应用,并安全地实例化了这些问题的计划,尤其是在Li和Micciancio(Eurocrypt'21)的关键恢复攻击之后,用于IND-CPA D设置。目前在IND-CPA D的应用程序不合时宜的,通用的定义以及软件库中CKK的高效,特定于应用程序的实例之间存在差距,这导致了Guo等人的最新攻击。(USENIX SECurity'24)。要缩小此差距,我们介绍了应用程序意识到的同构加密(AAHE)的概念,并设计了相关的安全性定义。该模型更紧密地与实践中的方案实施和使用的方式更加紧密,同时还可以识别和解决流行库中潜在的漏洞。然后,我们提供了一种应用程序规范语言(ASL),并制定指南,以实现AAHE模型,以实现CKKS实际应用的IND-CPA D安全性。我们在OpenFhe库中提出了ASL的概念证明实现,以显示Guo等人的攻击方式。可以反驳。更重要的是,我们表明我们的新模型和ASL可用于确切方案的安全有效实例化,并应对Cheon等人最近的IND-CPA D攻击。(CCS'24)和Checri等。(加密24)。

讲座3:块密码和数据加密标准...
•使用一个64位块,我们可以将每个可能的输入块视为2 64个整数之一,对于每个此类整数,我们可以指定输出64位块。我们可以通过仅按照与输入块相对应的整数的顺序显示输出块来构造代码簿。这样的代码簿将大小为64×264≈1021。

改进了...
摘要 - 这项研究引入了一个专门为医疗物联网设备设计的轻量级图像加密框架,并利用了6D混沌图与XOR扩散,像素置换量和可选替换层结合使用。该方法利用了高维混沌系统的固有随机性,刻薄性和敏感性来实现敏感的医学图像的强大加密和安全传播,包括X射线,MRIS和ECGS。全面的评估表明,该框架有效地破坏了空间连贯性,达到了几乎零像素相关性和高熵(〜8),同时保持适合资源受限物联网环境的计算效率。加密方案表现出对输入变化的显着敏感性,平均NPCR为99.6%,UACI超过33%,突出了其对差异和统计攻击的鲁棒性。对传统和低维混沌加密方法的比较分析表明,该算法在加密安全性和性能之间提供了卓越的平衡。调查结果表明,所提出的系统是在医学物联网应用程序中实时,安全图像处理的可行解决方案。未来的研究将研究自适应参数调整以及机器学习的整合以提高加密效率和鲁棒性。。关键字 - 6D混沌图,轻质加密,XOR扩散,医学物联网安全性,像素排列。
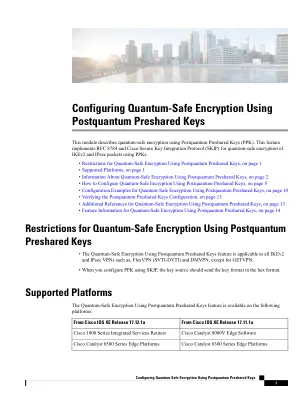
使用Quantum Preshared键配置量子安全加密
•使用Quantum Preshared键进行量子安全加密的限制,第1页•支持平台,第1页,第1页•使用Quantum Preshared键使用量子 - 安全加密的信息,第2页,第2页•如何使用量子量的量子键进行量子键,以•在第5页上配置量子量•在第5页上,•在第5页上配置量•第10页•验证Quantum Preshared键配置,第13页•使用PostQuantum Preshared键进行量子安全加密的其他参考,请参见第13页•使用PostQuantum Preshared Keys的功能信息,用于量子安全加密,请
整合RBAC,加密和AI驱动的威胁检测
摘要:在当今日益数字世界中,保护数据免受损失,盗窃或腐败的保护已成为组织的关键问题。备份系统对于数据恢复必不可少,容易受到各种威胁的影响,包括意外删除,网络攻击和内部违规行为。这项研究探讨了三种强大的安全机制的集成:基于波尔的访问控制(RBAC),加密和AI驱动的威胁检测,以增强备份系统中的数据丢失预防(DLP)。RBAC通过根据角色分配访问权限来最大程度地减少未经授权的访问和人为错误,而加密可确保数据对未经授权的实体不可读取。AI驱动的威胁检测利用机器学习和异常检测来实时识别和响应可疑活动,从而进一步加强了备用解决方案的安全姿势。研究研究了这些技术之间的协同作用,并为它们的整合提供了一个全面的框架,突出了它们在防止数据丢失和最小化安全漏洞方面的有效性。案例研究和行业应用表明实施这种综合方法的实际好处和挑战,为寻求改善其备份安全策略的组织提供了宝贵的见解。关键字:数据丢失预防(DLP),备份系统,基于角色的访问控制(RBAC),加密,AI驱动的威胁检测,网络安全,数据保护,内部人员威胁,异常检测,机器学习,安全集成,安全集成,备份,备份安全,数据恢复。