
XiaoMi-AI文件搜索系统
World File Search SystemHack

汽车黑客:可以这么简单吗?
摘要摘要物联网(IoT)扩大了在工作,在家甚至路上的技术范围。随着互联网连接和自动驾驶汽车在我们的高速公路上变得越来越普遍,这些“在车轮上的数据中心”的网络安全比以往任何时候都更加关注。对生产汽车的高度宣传的黑客,以及涉及自动驾驶汽车的撞车事故,这使得将智能汽车置于公共和个人安全方面的问题。本文介绍了将模块在汽车黑客入侵中的集成到一个学期的道德黑客网络安全课程中,包括完整的安装以及在类似课程中实现动手实验的所有开源工具的设置。作者演示了如何使用开源工具和20美元的商品罐头对抗电缆来测试涉及重放攻击的漏洞。还提供了现代汽车中的CAN(控制器区域网络)总线的介绍以及汽车黑客的简短历史。

Hackney“无仇恨的地方”策略2023至2026 2024-01-25 Hackney HWB封面报告:物质使用 附录9-资本战略2023-24 Hackney的就业策略建议 无家可归和粗糙的睡眠策略2023 -2026
我们有一个良好的加勒比海,土耳其和库尔德人,越南和东正教犹太人社区以及来自非洲国家和东欧的人们的社区。2011年的人口普查估计哈克尼的人口为246,300,预计到2041年将增长到316,500。大约40%的人口来自黑人和全球多数群体,最大的群体(约20%)是黑人或黑人英国人,而36%的人口是白人英国人,而16%是“其他白人”。

网络安全和道德黑客 - iit patna
由于网络威胁的频率和复杂性的增加,网络安全和道德黑客的研究生认证计划至关重要。该认证计划旨在为个人提供必要的知识和技能,以防止网络威胁并进行道德黑客攻击以提高安全性。根据网络安全性,预计到2021年,网络犯罪损失预计每年将达到6万亿美元,这强调了对熟练的网络安全专业人员的关键需求。此类专业人员的短缺也是一个日益关注的问题,估计在2021年全球报告的350万个未填充的网络安全工作。量身定制的课程为不断发展的网络安全行业的有抱负者提供了许多职业机会。

哈克尼市场和街头交易策略
多年来,委员会通过拨款、相对低廉的费用和收费、专门的业务支持和发展、实体和数字营销和广告以及识别和利用新的商业机会来支持我们的街头市场及其商户,这些尝试取得了许多成功的持续性努力,现有商户得以利用这些机会在自治市内扩大和发展他们的企业,为他们提供更大的灵活性和更大的商户自由和责任。这包括许可变更,以支持长期助理接替为任何特定商户工作了 7 年或更长时间并在开展该业务中发挥积极作用的永久许可证持有人。根据现行法律,当许可证持有人死亡或退休时,他们可以根据继承权条款将许可证传给指定的家庭成员,但法律对长期雇员没有规定,如果没有家庭成员希望获得许可证,委员会有义务撤销许可证并宣传空置摊位。这使长期服务的员工面临收入损失和故意就业的风险。

朝鲜利用社会工程学实现黑客攻击……
美国联邦调查局 (FBI)、美国国务院和国家安全局 (NSA) 以及韩国国家情报局 (NIS)、国家警察厅 (NPA) 和外交部 (MOFA) 联合发布此通报,强调朝鲜民主主义人民共和国 (DPRK,又名朝鲜) 受国家支持的网络行为者使用社会工程学在全球范围内针对研究中心和智库、学术机构和新闻媒体组织雇用的个人进行计算机网络攻击 (CNE)。众所周知,这些朝鲜网络行为者会冒充真正的记者、学者或其他与朝鲜政策圈有可靠联系的个人进行鱼叉式网络钓鱼活动。朝鲜利用社会工程学非法获取目标的私人文件、研究和通信,收集有关地缘政治事件、外交政策战略和影响其利益的外交努力的情报。
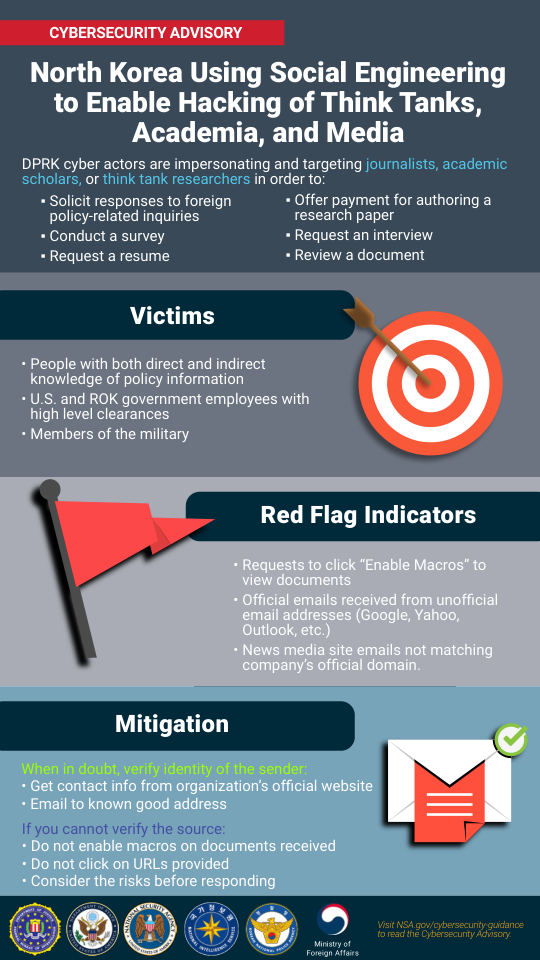
朝鲜利用社会工程学攻击智库、学术界和媒体
朝鲜网络攻击者冒充记者、学者或智库研究人员,并针对他们进行攻击,目的是:▪ 征求对外国的回应 ▪ 为撰写政策相关调查研究论文提供报酬 ▪ 进行调查 ▪ 要求面试 ▪ 索要简历 ▪ 审阅文件

并购交易中的网络攻击和重大不利影响条款:拟议的黑客攻击
事件对其企业的影响。32 因此,普通商业交易的各方在合同中加入了不可抗力条款等保护措施,当某些事件导致履行合同义务变得不可能或不切实际时,这些条款可以免除一方的合同义务。33 然而,这些合同法原则通常不存在于收购协议中。34 这是因为对卖方业务的不利影响通常会使买方的履约义务变得没有吸引力,尽管并非不可能或不切实际。35 相反,并购交易的各方会协商分配风险,以防在签署和完成交易之间发生对卖方业务有害的变化。36 谈判的结果记录在收购协议的 MAE 条款中。通常位于收购协议的定义条款部分,37
CYSAT 2023 利用太空攻击研究与战术入侵航天器
攻击者在地面站执行中间人攻击,他们在 UDP 流量中记录命令数据包 [REC-0005 , RD-0005.01],以便重播给航天器 [EX-0001.01]。在此示例中,UDP 模仿射频链路。可以通过 RF 信号嗅探 [REC-0005.01,IA-0008.01] 和 UDP 捕获来实施相同的攻击。从航天器的角度来看,飞行软件会处理流量,无论流量是否被编码为射频信号然后在航天器上解码。收到命令后,航天器飞行软件会通过将命令计数器数据下行链路到地面来响应,表明已收到命令 [EXF-0003.02]。在这种情况下,攻击者在地面站收集命令 [EXF-0003.01、EXF-0007],然后迅速将流量重播到航天器 [EX-0001.01],从而导致飞行软件再次重新处理命令 [EX-0001]。这将在下行链路命令计数器中可见 [REC-0005.02、EXF-0003.02],除非地面操作员正在监控特定的遥测点,否则这种攻击很可能不会被注意到。如果重播的命令被视为关键命令,如启动推进器,那么可能会对航天器造成更严重的影响 [IMP-0002、IMP-0004、IMP-0005]。

harking和p黑客:呼吁在信息系统字段中对研究进行更透明的报告
请引用本文为:Hu,H-f。,Moody,G。D.和Galletta,D。F.(印刷中)。harking and p hacking:呼吁在信息系统领域进行更多透明的研究报告。信息系统协会的通信。这是一个未经编辑的手稿的PDF文件,已被接受在信息系统协会的通信中出版。我们正在提供手稿的早期版本,以允许对有兴趣的读者进行快速传播。手稿将在以最终形式发布之前对由此产生的证明进行复制,排版和审查。请注意,在生产过程中可能会发现错误,这可能会影响内容。所有适用于信息系统协会沟通的法律免责声明。有关此工作的确定版本,请在http://aisel.aisnet.org/cais/上在线检查其外观。

勒索软件黑客起源故事 - 分析师 1
以下是我在研究 Bassterlord 时了解到的一些见解。然而,这个故事的迷人之处是从本报告“访谈”部分分享的内容中发展而来的。在访谈中,我真正开始看到改变 Bassterlord 作为一个人的事件和触发因素,这让我了解了他是如何成为今天的罪犯的。结合勒索软件攻击和与高级勒索软件罪犯的直接联系,我们在访谈中详述的这个背景故事将揭示 Bassterlord 故事的真正影响。