
XiaoMi-AI文件搜索系统
World File Search SystemSecure
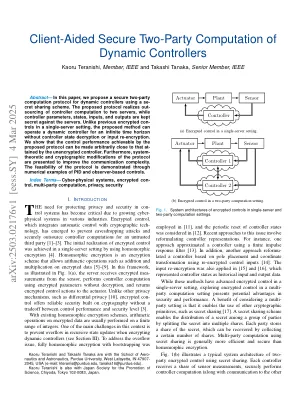
客户辅助的安全两方计算动态控制器
摘要 - 在本文中,我们建议使用SE-CRET共享方案为动态控制器提供安全的两方计算协议。所提出的协议实现了控制器计算到两个服务器的采购,而控制器参数,状态,输入和输出对服务器保持了秘密。与单个服务器设置中以前的加密控制不同,该建议的方法可以在无限制的时间范围内操作动态控制器,而无需控制器状态解密或输入重新加密。我们表明,通过提出的协议可以实现的控制绩效可以任意接近未加密控制器的控制性能。此外,提出了协议的系统理论和加密修改,以提高通信复杂性。通过基于PID和基于观察者的对照的数值示例来证明协议的可行性。

CLI 手册 3:思科安全防火墙 ASA VPN CLI 配置指南,9.23
Cisco 和 Cisco 徽标是 Cisco 和/或其附属公司在美国和其他国家/地区的商标或注册商标。要查看 Cisco 商标列表,请访问以下网址:https://www.cisco.com/c/en/us/about/legal/trademarks.html。文中提及的第三方商标均为其各自所有者的财产。“合作伙伴”一词的使用并不意味着 Cisco 与任何其他公司之间存在合作关系。(1721R)


在基于区块链的同意系统中,安全访问数据的安全访问控制
摘要:数据访问控制是数据管理的关键方面。想要共享数据需要系统以管理同意的参与者,以决定谁可以访问他们的数据。这可以保证数据的隐私,这通常是敏感的。作为一个安全的分布式分类帐,该区块链今天被广泛用于管理数据访问的同意。但是,由于其特性,区块链并不是存储大量数据的理想选择。因此,它通常与离链系统相结合,以促进这些类型的数据的存储。因此,位于区块链外部的数据需要安全过程。本文提出了一种基于数据加密的保护机制,以在基于区块链的同意系统中的链存储中保护数据。该协议使用对称密钥系统,该系统阻止了可以访问的恶意参与者在区块链领域内存储的数据的读数。该机制的设置允许每组数据集使用固定在区块链中的对称键进行加密。已获得数据所有者同意的参与者使用此键,以访问和阅读位于区块链之外的数据。

安全的IOT启用MPPT控制的太阳能光伏系统,具有智能制造,以优化能量收获
摘要太阳能光伏(PV)系统中的增加整合到可再生能源景观中需要进步能量优化和网络安全。传统的最大功率跟踪(MPPT)算法通常很难适应迅速波动的环境条件,从而导致功率收获效率低下。同时,采用物联网(IoT) - ) - 启用PV系统引入了重大的网络安全脆弱性,损害了操作可靠性。本研究提出了一个与安全的IoT框架和高级制造技术集成的AI驱动的MPPT控制系统,以增强太阳能PV安装的性能,安全性和寿命。基于AI的MPPT算法动态优化能量提取,利用机器学习模型以实时适应环境变化。区块链加密的IoT通信协议确保安全数据传输,减轻网络威胁并增强系统弹性。此外,定制制造技术,包括3D打印的热管理解决方案,提高了PV系统组件的耐用性和效率。实验验证证明了拟议系统在能源效率,网络安全鲁棒性和成本效益方面的优势。这些发现有助于开发网格连接和离网应用的智能,自主和网络弹性太阳能解决方案。关键字:AI驱动的MPPT,安全的IoT,区块链网络安全,智能制造,太阳能PV,能量优化
改进安全和私人的生成AI模型...
摘要。生成的对抗网络(GAN)在为各种应用程序(包括涉及敏感信息(例如医疗保健和金融)等敏感信息的数据生成合成数据)中表现出了巨大潜力。但是,当将gan应用于敏感数据集时出现了两个主要问题:(i)模型可以记住培训样本,损害个人的隐私,尤其是当数据包括个人身份信息(PII),以及(ii)缺乏对生成样品的特异性的控制,这限制了其限制其量身定制的用途。为了应对这些挑战,我们提出了一个新颖的框架,该框架将差异隐私与潜在的表示学学习整合在一起,以确保隐私,同时提供对生成数据的特殊性的控制。我们的方法确保合成数据不会揭示单个数据点,并且通过学习有效的潜在代码,它可以生成特定和有意义的数据。我们使用MNIST数据集评估了我们的方法,表明它保留了隐私并证明了隐私 - 实用性权衡取舍,这会导致分类准确性降低。此外,我们强调了计算挑战,因为与标准GAN模型相比,训练过程的时间增加了十倍。最后,我们将方法扩展到Celeba数据集,证明如何控制隐私和特异性以生成高质量的私人合成数据。

Cisco安全防火墙CSF-1210CE,CSF-1210CP和CSF-1220CX硬件安装指南
以下信息适用于B类设备的FCC合规性:根据FCC规则的第15部分,已经对该设备进行了测试并发现该设备符合B类数字设备的限制。这些限制旨在提供合理的保护,以防止住宅安装中有害干扰。此设备会生成,用途并可以辐射射频能量,如果未按照说明进行安装和使用,可能会对无线电通信产生有害的干扰。但是,不能保证在特定安装中不会发生干扰。如果设备会干扰广播或电视接收,可以通过关闭设备并打开设备来确定,则鼓励用户尝试通过使用以下一项或多项措施来纠正干扰:

Citrix安全访问客户端-NetScaler
1。支持Android 10及以后的网关配置中的VPN虚拟服务器上的客户端配置设置代理。仅支持具有IP地址和端口的基本HTTP代理配置。2。只有QR代码范围的令牌才有资格自动填充。自动填充在NFACTOR身份验证流中不支持。3。nFactor对Android设备的身份验证支持正在预览,并且默认情况下该功能会删除。与启用此功能的联系NetScaler支持。客户必须向支持团队提供NetScaler Gateway的FQDN,以实现Android设备的nFactor Authentica。4。有关详细信息,请参阅使用SSL VPN虚拟服务器配置DTLS VPN虚拟服务器。5。基于FQDN的拆分隧道支撑和Android设备的反向拆分隧道处于预处理状态,并且默认情况下该功能被禁用。与启用此功能的联系NetScaler支持。客户必须将其NetScaler Gateway的FQDN提供给支持团队,以便为Android设备启用它。6。对于拆分DNS,两种模式,必须在网关上配置DNS后缀,并且只有DNS将这些后缀结尾的记录查询发送到网关。其余查询将在本地解决。Citrix安全访问Android还支持Split DNS本地模式。7。tls 1.3默认情况下是MacOS和iOS的Citrix Secure Access客户端中禁用的。如果需要,请联系Citrix支持。

Citrix安全私人访问混合部署
- 设置期间要输入的店面商店URL。- 在店面上存储必须已配置,并且必须使用商店服务URL。商店服务URL的格式是https://store.domain.com/citrix/storesecureaccess。- 版本13.0、13.1.48.47及以后的版本所需的NetScaler Gateway虚拟IP地址,FQDN和NetScaler Gateway回调URL(操作)。- 安全的私人访问提供商主机机器的IP地址和FQDN(如果将安全的私人访问提供商部署为群集,则负载Bal -ancer)。- 在NetScaler上配置的身份验证配置文件名称和身份验证虚拟服务器名称。- 在NetScaler上配置的SSL Server证书。- 域名。- 证书配置已完成。管理员必须确保证书配置已完成并且证书是信任的。如果在计算机中找不到证书,则安全的私人访问提供商将配置自签名证书。