
XiaoMi-AI文件搜索系统
World File Search Systemciphers

AI 模型以高精度破译溅落模式
液滴撞击固体表面是一种具有多种应用的重要现象。尤其是当液滴溅出时,会引起印刷和油漆质量下降、腐蚀、空气传播病毒等。因此,观察和了解不同液体溅出液滴的特性非常重要。

网络孟德尔随机化分析揭示 2 型糖尿病与胃肠道疾病之间的蛋白质通路联系
图 3 (A) 在发现数据集 (deCODE) 中,基因预测的 T2D 与循环蛋白质水平之间的 MR 关联的火山图。标记蛋白质是 464 种发现的蛋白质中的 69 种,FDR <0.05,在 UKB-PPP 和 Fenland 数据集中方向一致且保持名义显著 (p < 0.05)。 (B) 使用来自 UKB-PPP 和 Fenland 的蛋白质数据复制的关联热图。在热图中,p 值 <0.05 但 FDR 校正的 p 值 ≥ 0.05 的关联标记为 *,而 FDR 校正的 p 值 <0.05 标记为 **。FDR 在每个数据集的所有蛋白质中都表现出来。ADH1B,酒精脱氢酶 1B;ADH4,酒精脱氢酶 4;ENPP7,外核苷酸焦磷酸酶/磷酸二酯酶家族成员 7; EPHA1,肝配体 A 型受体 1;FDR,错误发现率;GI,胃肠道;GUSB,β-葡萄糖醛酸酶;INSL5,胰岛素样肽 INSL5;NCAN,神经胶质蛋白核心蛋白;SULT2A1,胆汁盐磺基转移酶;T2D,2 型糖尿病;TNFSF12,肿瘤坏死因子配体超家族成员 12。

对流密码的代数攻击,并应用于非线性过滤器发电机和WG-PRNG
流密码[16]是对称密码学中使用的主要加密原始图之一。从历史上看,第一个流量密码是使用“线性”重新组件构建的,在寄存器更新函数(将一个状态发送到下一个状态)中,线性的含义均意味着在下一个状态中发送一个状态),在输出功能中,该功能将按键作为当前状态的函数计算为键流。纯粹的线性寄存器不再使用,因为它们的状态可以从其生成的键流的一小部分中迅速恢复,例如Berlekamp-Massey算法[5,第7章]。由于使用线性结构仅基于几个XOR大门而转化为硬件实现,这对于实际应用是非常可取的,因此大多数Modern crean Stream Cipher都保留了该原始结构的某些部分。在许多相互竞争的流设计中,最近引起了一些兴趣:所谓的非线性过滤器发电机[11]。的确,他们保留了由一个或几个线性寄存器组成的状态的线性更新,但是他们通过其状态的非线性函数输出键流:此功能称为滤波器。这些密码最值得注意的例子是WG-PRNG,它已提交给NIST轻量加密术的NIST竞争[1]。
迈向基于混乱的图像密码的准确键空间分析
摘要近年来,新的基于混乱的加密算法激增,其中许多声称具有异常大的钥匙空间。尽管加密原语(例如对称键密码)应该具有足够大的秘密键空间以抵抗蛮力攻击,但仅增加秘密密钥的大小可能不会导致安全保障的提高。n -bit键不一定会由于密钥调度算法或如何使用密钥而具有2 n -1的密钥空间。在本文中,我们从其关键时间表的角度来看,加密基于混乱的算法。我们的数值分析基于Kerckhoff的原理,并考虑用于实数计算的数字表示。我们的分析表明,这些密码的实际安全保证金显着降低,其中有些比所声称的超过200倍以上。然后,我们为这些密码提供准确的键空间估计值。最后,我们重点介绍了如何在基于混乱的密码学背景下如何使用秘密密钥的替代解决方案,并提出了一个简单的密钥时间表作为概念证明。尽管简单起见,但提出的密钥时间表不仅可以确保钥匙空间匹配密钥长度,而且还通过NIST和ENT统计测试套件,也使其成为生成安全加密密钥的可行选择。我们的工作有助于解决基于混乱的密码学中基本问题之一,该问题限制了其在加密社区中的实际影响和声誉。
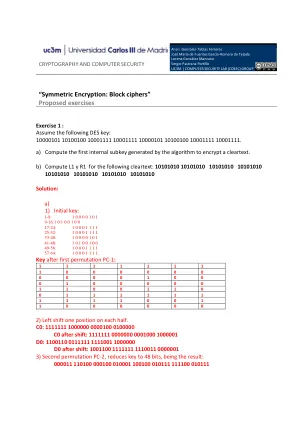
“对称加密:块密码”提出的练习
- 第一个转换字节A = 10001000对应于多项式A(x)= x 7 + x 3。现在有必要计算相对于M(x)的多项式的乘法逆。为此,可以使用欧几里得扩展算法:x 8 + x 4 + x 3 + x + x + x + x + 1 = x(x 7 + x 3) + x 3 + x 3 + x + x + 1 x 7 + x 3 =(x 4 + x 2 + x)(x 4 + x 2 + x)(x 3 + x + x + x 3 + x 3 + x 3 + x + x + x + x + 1 =(x 2 + 1)x + 1) (x 3 + x + 1) - (x 2 + 1) [(x 7 + x 3 ) - (x 4 + x 2 + x)( x 3 + x + 1)] 1= (x 3 + x + 1) - (x 2 + 1)(x 7 + x 3 ) + (x 6 + x 4 + x 3 + x 4 + x 2 + x) ( x 3 + x + 1) 1= - (x 2 + 1)(x 7 + x 3 ) + (x 3 + x + 1) (x 6 + x 3 + x 2 + x +1)1 = - (x 2 + 1)(x 7 + x 3) + [(x 8 + x 4 + x 4 + x 3 + x + 1) - x(x 7 + x 3)](x 6 + x 3 + x 3 + x 2 + x + x + x + x + x + x + x + x + x + x + x + x + x + x + x + x = - (x 2 + 1) 7 + x 4 + x 3 + x 2 + x) (x 7 + x 3 ) 1= (x 6 + x 3 + x 2 + x +1) (x 8 + x 4 + x 3 + x + 1) - (x 7 + x 3 ) [(x 2 + 1) + (x 7 + x 4 + x 3 + x 2 + x)] 1= (x 6 + x 3 + x 2 + x +1) (x 8 + x 4 + x 3 + x + 1) - (x 7 + x 3)(x 7 + x 4 + x 3 + x +1)1 =(x 6 + x 3 + x 2 + x +1)(m(x)) - (a(x))(x 7 + x 4 + x 4 + x 3 + x + x + 1)inv(x 7 + x 3)mod。m(x)=(x 7 + x 4 + x 3 + x +1)结果是x 7 + x 4 + x 4 + x 3 + x + 1。因此,第一个转换的输出为x = 10011011

系统级网络建模揭示黑色素瘤表型可塑性和异质性的主要调节因子
黑色素瘤的表型(即非遗传)异质性会导致去分化、靶向治疗和免疫治疗的难治性以及随之而来的肿瘤复发和转移。已经确定了与黑色素瘤不同表型相关的各种标记或调节剂,但这些调节剂之间的相互作用网络如何产生多种“吸引子”状态和表型转换仍然难以捉摸。在这里,我们推断出一个转录因子 (TF) 网络,它们充当黑色素瘤中不同细胞状态基因特征的主要调节剂。该网络的动态模拟预测了该网络如何稳定到不同的“吸引子”(TF 表达模式),这表明 TF 网络动态驱动了表型异质性的出现。这些模拟可以重现黑色素瘤中观察到的主要表型并解释 BRAF 抑制后观察到的去分化轨迹。我们的系统级建模框架提供了一个平台,以了解调节 TF 网络景观中的表型转变轨迹,并确定针对黑色素瘤可塑性的新型治疗策略。


禁忌搜索基于排列的流密码
I.我每天都在互相交流。Shannon和Weaver [1]给出了此过程的正式数学定义。然后在此基础上,香农(Shannon)在1949年创建了一个秘密通信模型,其中消息的内容是局外人所不知道的[2]。加密也会包围我们。在保护传输或存储的信息至关重要的任何地方都可以实现。每个人在电话通话时使用加密,通过互联网或在线购物登录银行帐户。要维持已经使用的高质量加密保护和新创建的密码,需要广泛验证。在本文中,提出了对两个流密码的状态恢复攻击。密码是RC4 [3],[4]和VMPC [5]。提出的方法基于称为禁用搜索的优化技术。目标是生成与分析的键流相同的键流,从而找到加密算法的间隙。对于RC4,可以在检查大约2 52
