
XiaoMi-AI文件搜索系统
World File Search System网络安全
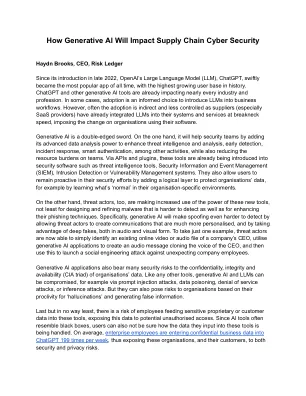
生成式人工智能将如何影响供应链网络安全
另一方面,威胁行为者也在越来越多地利用这些新工具的力量,尤其是设计和改进更难检测的恶意软件以及增强其网络钓鱼技术。具体来说,生成式人工智能将使欺骗行为更难被发现,因为它允许威胁行为者创建更加个性化的通信,并利用音频和视频形式的深度伪造。举一个例子,威胁行为者现在可以简单地识别公司首席执行官的现有在线视频或音频文件,利用生成式人工智能应用程序创建克隆首席执行官声音的音频消息,然后使用它对毫无防备的公司员工发起社会工程攻击。

海洋运输系统中的网络安全
我们赞扬该部通过扩大对这个问题的关注并定义期望来加强网络安全。组织应采取一些关键步骤来加强其安全姿势,这将有助于完成拟议法规的指令,以制定一项网络安全计划,以确定风险,检测威胁和脆弱性,保护关键系统并从网络事件中恢复过来。该部门指出了建立网络安全基线的其他准则,例如网络安全和基础设施安全局(CISA)网络安全绩效目标(CPGS)和国家标准与技术研究所(NIST)网络安全框架(CSF)。与这些文件协调很重要。尽管这些资源提供了安全基线,但具有关键功能的实体,例如该规则范围内的实体,通常需要采取其他专门的步骤来解决独特的约束,要求和风险。


网络安全政治的模糊性......
作者:M Dunn Cavelty · 2022 · 被引用 6 次 — 在政治竞争的背景下,网络行动缺乏作为获得持久政治或军事优势的独立工具的战略效用。在...
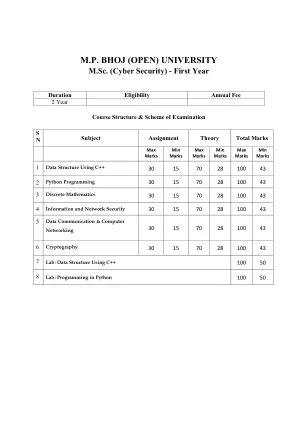
M.Sc. (网络安全) - 第一年M.Sc. (网络安全) - 第一年
单位 - III订购的对,关系和功能对秩序,有序对的平等,集合的笛卡尔产物,关于笛卡尔产品的关系,关系的关系,域和关系,逆关系的领域和范围,逆关系的逆关系,二进制(或二元)关系,等值的类型,等值类别,等值类别,等值类别的类型部分顺序,定理,函数(映射),映射类型,其他特定映射,二进制操作类型,代数结构,函数图,真实估值地图,'函数的乘积,操作表的构建方法,可计数和无法计数的集合。

利用人工智能改善您的网络安全态势……
1. 采用人工智能打击犯罪攻击:Emotet 木马是现代恶意软件中最臭名昭著的木马之一,是原型人工智能 (AI) 攻击的典型例子。Emotet 的主要传播方式是垃圾邮件钓鱼,通常通过发票诈骗诱骗用户点击恶意电子邮件附件来实现。Emotet 的作者最近在其木马中添加了一个新模块,用于窃取受感染受害者的电子邮件数据。尽管这种电子邮件泄露功能的来源尚未透露,但最近观察到 Emotet 在全球范围内发送结构化钓鱼电子邮件。这意味着它可以快速插入现有电子邮件线程并强烈敦促受害者点击恶意附件,该附件随后出现在最终的恶意电子邮件中。
加密和网络安全性(20A05702B)
密码学术语:密码学用于加密的许多方案构成了被称为加密密码分析技术的研究领域,用于解释信息,而不必任何有关附加细节的知识落入了密码分析领域。密码分析是外行人所说的“打破代码”。密码学,加密和密码分析的区域共同称为密码学纯文本,这是原始的可理解信息或数据作为输入中的算法。密码文本这是作为输出产生的炒消息。这取决于明文和秘密键。对于给定消息,两个不同的键将产生两个不同的密码文本。密码文本是一个显然是随机的数据流,而且如下所示,是难以理解的。秘密密钥秘密键也输入了加密算法。密钥是独立于明文和算法的值。该算法将根据当时使用的特定键产生不同的输出。该算法执行的确切替代和转换取决于密钥。加密从明文转换为Cipher文本解密的过程恢复来自密封算法的密码文本恢复明文的过程。加密算法对更替代算法进行了各种替换和转换,这本质上是conviemption Algorithm in Gengryptight Algorithm in excryption Algorithm Run。它采用密码文本和秘密键,并产生原始的明文。
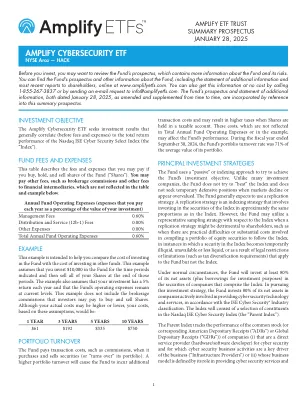
扩大网络安全 ETF
本基金采用“被动”或指数化方法来实现基金的投资目标。与许多投资公司不同,本基金不会试图“击败”指数,也不会在市场下跌或看似估值过高时寻求临时防御性头寸。本基金通常希望使用复制策略。复制策略是一种指数化策略,涉及以与指数大致相同的比例投资指数证券。但是,当复制策略可能对股东不利时,本基金可能会针对指数采用代表性抽样策略,例如当编制跟踪指数的股票证券投资组合存在实际困难或涉及大量成本时,当指数中的证券暂时变得流动性不足、不可用或流动性降低时,或者由于适用于基金但不适用于指数的法律限制或限制(例如税收多元化要求)。

FCC-24-28A1.PDF 卡尔反对拜登总统的非法计划... 公告 FCC对汽车安全频谱规则进行投票 DA-24-1160A1.PDF 联邦通信委员会 公告 da-25-29a1.pdf FCC情况说明书*网络安全标签... 的互联网 联邦通信委员会DA 25-128 DA 25-125发布:2025年2月11日无线...
1。今天,我们朝着利用混合卫星 - 地球网络的力量迈出了重要一步,将每个人与现代通信服务联系起来。我们采用的监管框架(世界上第一个同类的框架)将使卫星运营商和陆地服务提供商之间的合作能够使用以前仅分配给Torrestrial Service的频谱直接向消费者手机提供无处不在的连接。我们预计,来自太空或SC的补充覆盖范围将使在不覆盖地面网络覆盖的地区的消费者通过基于卫星的通信使用其现有设备连接。scs是委员会对“单个网络未来”的愿景的关键组成部分,在该愿景中,卫星和地面网络无缝地工作,以提供覆盖范围,这两个网络都无法自行实现。
