
XiaoMi-AI文件搜索系统
World File Search System网络安全

网络安全中的生成AI
AI技术的快速进步,尤其是与机器学习(ML)和深度学习(DL)相关的技术的快速进步,已大大扩大了自动化系统攻击和防御能力的范围。ml是指可以在不明确编程的情况下从数据中学习的算法,而DL通过利用复杂的人工神经网络来基于ML构建ML,以从数据中的复杂模式中学习。但是,这一进度呈现了一把双刃剑。一方面,AI增强了网络安全度量,从而能够开发出强大的预测安全系统。另一方面,它具有同等授权的网络对手,他们利用这些技术来开发可超越传统安全措施,适应新环境并以惊人效率逃避检测的恶意软件。


网络安全策略2024-2025.docx
在社区中。”作为一所学校,我们受到“全部充实生活”的指导(约翰福音10:10)我们鼓励我们社区中的每个人做出正确的选择,跟随耶稣的教义,致力于保持彼此安全,保持对学习的专注并成为和平的问题解决方案。所有行为都是一种选择:在所有充实生活中生活也是一种选择;它改变了我们彼此之间的看法,并在我们最具挑战性的时刻被揭示。正是在这些充满挑战的时刻,我们希望耶稣的灵感做出正确的选择。Holywell认识并拥护信息技术提供的众多好处和机遇。鼓励员工通过技术参与,协作和创新,但他们还应该意识到存在一些相关风险,尤其是围绕维护,欺凌和个人声誉的问题。与生活的各个领域一样,我们的行为应该以上帝在他的话语中所说的话来指导。有人将耶稣的话语“对他人做的那样对您所做的事”(路加福音6:31)和“ 6:31)和“爱您的邻居一样”(马可福音12:31)(马可福音12:31)作为人生的指导原则会少滥用这些技能。不幸的是,有些人没有共享这些信念,该政策旨在根据潜在的网络威胁来帮助我们所有人的安全。


海洋运输系统中的网络安全
我们赞扬该部通过扩大对这个问题的关注并定义期望来加强网络安全。组织应采取一些关键步骤来加强其安全姿势,这将有助于完成拟议法规的指令,以制定一项网络安全计划,以确定风险,检测威胁和脆弱性,保护关键系统并从网络事件中恢复过来。该部门指出了建立网络安全基线的其他准则,例如网络安全和基础设施安全局(CISA)网络安全绩效目标(CPGS)和国家标准与技术研究所(NIST)网络安全框架(CSF)。与这些文件协调很重要。尽管这些资源提供了安全基线,但具有关键功能的实体,例如该规则范围内的实体,通常需要采取其他专门的步骤来解决独特的约束,要求和风险。

网络安全中人工智能技术的叙述概述
诱饵:在钓鱼游戏中,不同类型的诱饵用于捕捉不同类型的鱼。同样,网络犯罪分子使用各种类型的诱饵(如钓鱼电子邮件或虚假网站)来诱骗用户点击链接或输入敏感信息。 上钩:一旦鱼上钩,鱼钩就被设置好了。同样,一旦用户陷入钓鱼骗局或下载恶意附件,攻击者就会在系统中立足并开始攻击。 收线:一旦鱼上钩,目标就是快速安全地将其收线。在网络安全中,一旦检测到攻击,目标就是遏制攻击并防止进一步损害。 引诱:在钓鱼游戏中,垂钓者可能会使用诱饵来模仿特定类型鱼的运动并将其吸引到诱饵上。同样,攻击者可能会使用社会工程技术来操纵用户泄露敏感信息或下载恶意软件。 广撒网:在钓鱼游戏中,钓鱼者可能会广撒网以增加捕鱼的机会。同样,攻击者可能会使用群发垃圾邮件活动或其他自动化工具来瞄准大量潜在受害者。
2023 年焦点报告 - 勒索软件 - 网络安全工作
目录 2 简介 3 执行摘要 4 报告方法 5 主要发现 6 与勒索软件相关的漏洞持续增加 6 57 个与勒索软件相关的漏洞存在完整的 ATT&CK 杀伤链 7 流行的扫描仪无法检测到与勒索软件相关的漏洞 7 更多 APT 组织使用勒索软件攻击其目标 8 从 CISA 已知利用漏洞中排除的与勒索软件相关的漏洞 8 与勒索软件相关的漏洞存在于多种产品中 9 新弱点类别增加 9 勒索软件运营商利用旧漏洞 10 与勒索软件相关的高风险漏洞未被发现 10
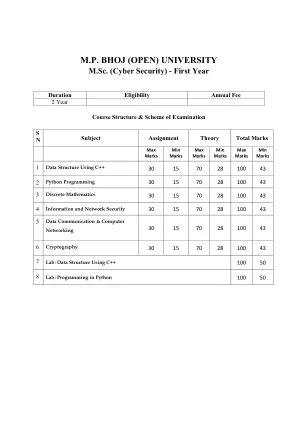
M.Sc. (网络安全) - 第一年M.Sc. (网络安全) - 第一年
单位 - III订购的对,关系和功能对秩序,有序对的平等,集合的笛卡尔产物,关于笛卡尔产品的关系,关系的关系,域和关系,逆关系的领域和范围,逆关系的逆关系,二进制(或二元)关系,等值的类型,等值类别,等值类别,等值类别的类型部分顺序,定理,函数(映射),映射类型,其他特定映射,二进制操作类型,代数结构,函数图,真实估值地图,'函数的乘积,操作表的构建方法,可计数和无法计数的集合。

提供的联合网络安全硕士课程和网络安全课程提供了
课程目录计算机科学硕士:https://ugla.hi.is/kennsluskra/index.php?tab=nam&chapter = namsleid&id=080705_20246&kennslu Atemanslu Atecte24&kennsluar = 2024&lina = 10545年545年课程软件工程工程M.Sc.:https://ugla.hi.is/kennsluskra/index.php?tab=nam&chapter = namsleid&id = 080725_20246&kennsluar=2024&lina=10547

网络安全、网络犯罪和智能新兴领域的进步...
本丛书旨在介绍关键基础设施系统和信息物理系统的风险、安全性和可靠性的最新研究、研究和最佳工程实践、实际应用和实际案例研究。本丛书将涵盖网络关键基础设施的风险、故障和漏洞的建模、分析、框架、数字孪生模拟,并提供 ICT 方法以确保保护和避免破坏经济、公用事业供应网络、电信、运输等重要领域。在公民的日常生活中。将分析关键基础设施的网络和现实性质的交织,并揭示关键基础设施系统的风险、安全性和可靠性挑战。通过整个云到物连续体技术的感知和处理提供的计算智能将成为实时检测网络关键基础设施中的风险、威胁、异常等的基础。并将促使采取人为和自动保护行动。最后,将寻求对政策制定者、管理者、地方和政府管理部门以及全球国际组织的研究和建议。