
XiaoMi-AI文件搜索系统
World File Search SystemCyber

对AI相关的网络安全风险和对策的调查
摘要 - 移动性-AS-A-Service(MAAS)整合了不同的运输方式,并可以基于个人的偏爱,行为和愿望来支持旅行者的旅程计划的更多个性化。为了充分发挥MAA的潜力,需要一系列AI(包括机器学习和数据挖掘)算法来学习个人需求和需求,以优化每个旅行者和所有旅行者的旅程计划,以帮助运输服务运营商和相关的政府机构,以操纵和计划其服务,并探讨和预防各种威胁性的旅行者,包括各种不和谐的行星和不去行业者和不去行业者和不去行业者和不相行者和不去行业者和不相行者。在集中式和分布式设置中,对不同的AI和数据处理算法的使用越来越多,使MAAS生态系统在AI算法级别和连接性表面上都可以在不同的网络和隐私攻击中发出不同的网络和隐私攻击。在本文中,我们介绍了有关AI驱动的MAAS设计与与网络攻击和对策相关的各种网络安全挑战之间的耦合的第一个全面综述。特别是,我们专注于当前和出现的AI易于侵略的隐私风险(专业,推理和第三方威胁)以及对抗性AI攻击(逃避,提取和游戏)可能会影响MAAS生态系统。这些风险通常将新颖的攻击(例如,逆学习)与传统攻击媒介(例如,中间攻击)结合在一起,加剧了更广泛的参与参与者的风险和新业务模型的出现。

KNK 1130 Pro
(1)认证:是指验证组织能够进行测试和评估的过程的过程,该过程能够进行测试和评估。(2)认证机构:是指已获得认可的组织来验证希望成为认证机构的组织的证书和能力。(3)资产:意味着任何对组织有价值的东西。(4)证明:根据决定的陈述问题,已经证明了指定要求的履行(5)证书:与一致性评估对象相关的第三方证明,除认证外。(6)认证机构:是指获得认证机构认可的组织,以根据认证计划对产品 /流程进行认证。(7)认证方案:认证计划是一种合格评估计划,包括选择,确定,审查,决策,最终作为证明活动。(8)首席信息安全官员:是指高级管理人员的指定雇员,直接向管理人员进行报告政策

网络殖民:人工智能与独裁政权的危险融合
虽然人工智能 (AI) 基础设施的进步和发展通常被称赞为具有开启一个充满积极网络能力的美丽新世界的潜力,但目前这种潜力背后却隐藏着一个明显更黑暗的秘密。像中国这样的国家积极向全球推销先进人工智能技术的转让,特别是向中东和北非、撒哈拉以南非洲和拉丁美洲的盟友。中国不仅参与全球经济或发展发展中国家的网络基础设施,而且还分享其审查、虚假信息和舆论塑造技术,这些技术可能成为未来政权保护的手段,并可能破坏基层民主活动。中国并不认为网络力量是通往开放和信息交流新时代的大门,而是将网络的真正力量视为传统上维护国家安全和国内政治利益的工具。更令人印象深刻的是,大多数研究表明,到 2030 年,中国应该首先赶上美国,然后超越美国成为人工智能全球领导者。这是否预示着人工智能从网络和平建设者转变为事实上的网络殖民者的范式转变?

网络安全报告-Nairobi
自从七年前国家销售/cc的运作以来,我们注意到,公民和企业都通过复杂的网络攻击而越来越成为目标。仅在这7年期间,我们发现了针对关键信息基础设施(CII)服务提供商的16亿个网络威胁尝试,随后向私营和公共部门的组织发出了超过3100万个网络威胁咨询。网络威胁活动呈指数增长,仅在过去的三个月中,国家KE-CIRT/CC检测到超过12亿次攻击。这些攻击中的大多数利用了系统漏洞,这可能归因于物联网(IoT)设备的扩散,这些设备本质上是不安全的。

数据湖的下一代网络库
1。来自数据库的结构化数据被集成并合并到RDBS安全层之外的基于文件的表中。文件和对象存储上的结构化数据现在包含来自数据库的结构化数据。影响:针对结构化数据创建了一个新的攻击表面

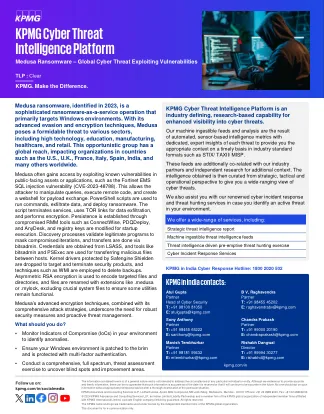
kpmg网络威胁情报平台
Medusa通常通过利用已知的公共资产或应用中的已知漏洞(例如Fortinet EMS SQL注入漏洞(CVE-2023-48788))获得访问权限。这允许攻击者操纵查询,执行远程代码并创建有效载荷交换的Webshell。PowerShell脚本用于运行命令,渗透数据和部署勒索软件。脚本终止服务,使用TOR链接进行数据剥落,并执行加密。持久性是通过损坏的RMM工具(例如ConnectWise,PDQDeploy和Anydesk)建立的,并且对注册表密钥进行了修改以进行启动执行。发现过程验证了合法程序以掩盖迭代局势,并通过Bitsadmin进行转移。凭据是从LSASS获得的,诸如Bitsadmin和Psexec之类的工具用于在主机之间传输恶意文件。受Safengine Shielden保护的内核驱动程序被丢弃到目标并终止安全产品,并采用了WMI等技术来删除备份。不对称的RSA加密用于编码目标文件和目录,并用.medusa或.mylock之类的扩展名更名,但不包括关键系统文件,以确保某些公用事业保持功能。

海上关键基础设施中的网络安全
AI Artificial Intelligence AIS Automatic Identification System CCTV system Closed Circuit Television CI Critical Infrastructure CII Critical Information Infrastructure CISO Chief Information Security Officer COP Code of Practice COSCO China Ocean Shipping Company CSA Cyber Security Assessment CSI Container Security Initiative CSIRT Computer Security Incident Response Team CSO Company Security Officer CSP Cyber Security Plan CYSO Cyber Security Officer DA Designated Authorities DDoS (Distributed) Denial of Service DSP Digital Service Providers ECDIS Electronic Chart Display and Information System EEAS European External Action Service EMCIP European Marine Casualty Information Platform EMSA European Maritime Safety Agency ENISA European Union Agency for Cyber Security EUMSS European Maritime Security Strategy GDPR General Data Protection Regulation GMDSS Global Maritime Distress and Safety System GMN Global MTCC Network IACS International Association of Classification Societies IAPH International Association of Ports and Harbours IBC code国际船舶建设和设备国际携带危险化学品的船只工业控制系统ICT信息通信技术ILO国际劳动组织IMDG国际海事危险危险商品国际海事组织IMSBC代码国际海事货运货物IOT IOT IOT IOT IOT IONT地中海运输公司

网络和网络安全技术计划
• HUM141: Principles of Economics • HUM131: Innovation & Entrepreneurship • HUM133: Communication and Negotiation Skills • HUM132: Management and Leadership Skills • HUM152: History of Art & Architecture • HUM151: History of Engineering & Technology • HUM153: The Character of Egypt • HUM154: Arabic • HUM112: Safety