
XiaoMi-AI文件搜索系统
World File Search SystemCyber
1.22.25 CHS网络威胁听证
董事长格林(Green)董事长汤普森(Thompson),委员会成员,感谢您有机会今天作证。我的名字叫亚当·迈耶斯(Adam Meyers),我担任Crowdstrike反对派行动的高级副总裁。十多年来,我一直在监视和破坏网络威胁方面领导公司的练习区。在那个时期,尤其是最近几个月中,绝大多数关注都集中在中国人民共和国(PRC)上。1因此,我今天将重点关注来自该国的威胁,并在高层讨论其他威胁。作为美国领先的网络安全公司,CrowdStrike在网络空间中的恶意活动中具有有用且经常具有质感的有利位置。通过我们的网络安全技术,威胁情报和事件响应服务来保护组织,我们面临着各种网络威胁。我们捍卫了美国联邦政府的许多组成部分,并为主要技术公司的商业网络安全提供商,十大金融服务公司中的8家,成千上万的中小型企业以及各种关键的基础设施实体和许多外国公司。中国 - 尼克斯对手与其他国家的威胁行为者一样,都针对这些部门的每个部门。正如我在最近的证词中所指出的那样,我们在很大程度上开始了CrowdStrike,这是由于未经检查的网络威胁的日益增长的影响 - 经常与中国受到的影响 - 以及现有的安全工具无法应对这一挑战。当时,网络安全专注于防止最普遍的威胁,而不是最具影响力的威胁。在2011年,使用极其基本的策略,技术和程序(TTPS),看到中国运动跨越了数十个受害者的中国运动,持续了多年。此外,直接召集这项活动被认为是不礼貌的,甚至与一个人的经济利益背道而驰。我为我们的团队以及网络安全社区的工作感到自豪 - 在随后的几年中,我已经完成了这种看法。仍然,显然还有更多的工作要做。

Serentica Renewables India Private Limited(以前的Sterlite Power Technologies Private Limited)注册的官员:DLF网络公园,B块B,第9 floo
批量消费者服用T-GNA。但是,当GNA未能运行时,任何30%的限制都会不利地影响其开放访问。不应对T-GNA的量子进行限制,直到GNA不运作为止。此外,许多批量消费者在其前提下都有圈养的生成植物。他们仅用于开放访问能力,以优化能源采购成本或满足绿色能源需求。,如果他们的圈养热植物最终陷入强迫中断,则必须通过T- GNA(高于GNA的30%)安排实质性功率,以避免工厂关闭。例如说,连接到ISTS的铝制制造厂的负载为1500兆瓦。由2x500兆瓦的内部圈养生成厂满足这种负载,并通过开放式通道剩余500兆瓦。在开放通道下,铝厂已服用300兆瓦的GNARE,消耗了绿色能量和200兆瓦的GNA。假设2x500兆瓦圈养的生成植物的一个单位在强迫中断中终止,在这种情况下,将有500兆瓦的功率。将要求从公开市场购买此500 MW,以避免生产关闭。仅允许30%的T-GNA,该工厂将无法获得超过150兆瓦的功率,从而影响生产,因此会影响生产。

关键基础设施法案的网络事件报告(...
A. L大等法B.urent c yber I ncident r eporting l andscapeC。Circia法规II的目的。Circia的监管目的如何影响拟议的Circia调节的设计D. Hrantization e Forfts E. i Information s Haring s Haring r Circia F. s Ummary of Sapthinghorder C Omments I。常规评论II。评论涵盖实体III的定义。评论涵盖的网络事件的定义和大量网络事件IV。对其他定义的评论v。关于确定域名系统是否应用VI的标准的评论。评论报告的方式和形式,报告内容和报告程序VII。对提交Circia报告VIII的截止日期的评论。对第三方提交者IX的评论。对数据和记录保存要求的评论x。对其他现有的网络事件报告要求和基本相似的报告例外XI的评论。对违规和执法XII的评论。关于治疗和使用Circia报告限制的评论


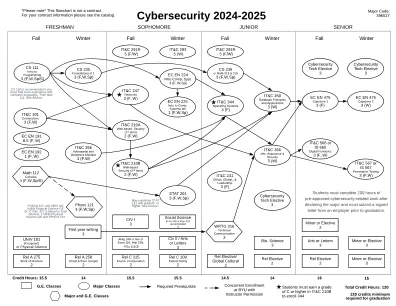
网络安全2024-2025 | CTB建议
主修网络安全的学生应具有涉及网络安全活动的付费经验,其中可能包括防御活动(例如,确保数据库,网络,移动应用程序,网站),数字取证或渗透测试活动。职称可能是安全分析师,工程师,顾问等。也更通用,例如系统管理员,网络工程师,Web开发人员,您和您的主管演示了与网络安全相关的执行至少200个小时。

网络和网络安全技术计划
• HUM141: Principles of Economics • HUM131: Innovation & Entrepreneurship • HUM133: Communication and Negotiation Skills • HUM132: Management and Leadership Skills • HUM152: History of Art & Architecture • HUM151: History of Engineering & Technology • HUM153: The Character of Egypt • HUM154: Arabic • HUM112: Safety

cysiam宣布与CrowdStrike合作,以增强英国国防供应链的网络弹性
EIN PressWire的优先级是源透明度。 我们不允许不透明的客户,我们的编辑试图谨慎除清除虚假和误导性内容。 作为用户,如果您看到了我们错过的东西,请引起我们的注意。 欢迎您的帮助。 EIN Presswire,每个人的互联网新闻PressWire™,试图定义一些在当今世界上合理的界限。 请参阅我们的编辑准则以获取更多信息。 ©1995-2025 Newsmatics Inc.保留所有权利。EIN PressWire的优先级是源透明度。我们不允许不透明的客户,我们的编辑试图谨慎除清除虚假和误导性内容。作为用户,如果您看到了我们错过的东西,请引起我们的注意。欢迎您的帮助。EIN Presswire,每个人的互联网新闻PressWire™,试图定义一些在当今世界上合理的界限。请参阅我们的编辑准则以获取更多信息。©1995-2025 Newsmatics Inc.保留所有权利。

网络安全报告-Nairobi
自从七年前国家销售/cc的运作以来,我们注意到,公民和企业都通过复杂的网络攻击而越来越成为目标。仅在这7年期间,我们发现了针对关键信息基础设施(CII)服务提供商的16亿个网络威胁尝试,随后向私营和公共部门的组织发出了超过3100万个网络威胁咨询。网络威胁活动呈指数增长,仅在过去的三个月中,国家KE-CIRT/CC检测到超过12亿次攻击。这些攻击中的大多数利用了系统漏洞,这可能归因于物联网(IoT)设备的扩散,这些设备本质上是不安全的。

12/06/2024宣布“网络...
网络安全建造智能孟加拉国的必要性不能被夸大。随着数字技术和电子政务的进步,保护个人,经济,政府和工业部门的信息变得至关重要。网络攻击威胁到国家安全,经济稳定和个人隐私。此外,网络安全对于数字教育和研究的完整性至关重要。因此,建立有弹性的网络安全框架并促进广泛的网络安全意识对于实现智能孟加拉国的愿景至关重要。此短期课程的注册费为TK。20,000/ - (仅塔卡只有两万),每人通过付费订单或需求草案提前支付,而赞成“董事,BRTC,BUET”。课程注册费也可以通过电子存放在储蓄帐户号4404034173888,帐户姓名:索纳利银行有限公司(Sonali Bank Ltd.课程费用包括印刷课程材料,考试,证书,茶点等的所有费用,并不包括增值税和税收。席位受到限制,申请 /提名将以先到先得的基础选择。注册截止日期是2024年7月25日。