
XiaoMi-AI文件搜索系统
World File Search System网络安全

RG 5.71,修订版 1,网络安全计划......
有关本指南的书面建议可通过 NRC 公共网站提交,网址为 https://nrcweb.nrc.gov/reading-rm/doc-collections/reg-guides/,位于“监管指南”中的“文献集”下,网址为 https://nrcweb.nrc.gov/reading-rm/doc-collections/reg-guides/contactus.html,并将在“监管指南”系列的未来更新和增强中予以考虑。在制定新指南的过程中,建议应在评论期内提交,以供立即审议。在评论期之外收到的建议将在切实可行的情况下予以考虑,或可能在未来更新中予以考虑。本 RG、RG 的先前版本和其他最近发布的指南的电子版也可通过 NRC 公共网站(NRC 图书馆,网址为 https://nrcweb.nrc.gov/reading-rm/doc-collections/reg-guides/,文件集下的监管指南)获取。本 RG 也可通过 NRC 的机构范围文件访问和管理系统 (ADAMS)(网址为 http://www.nrc.gov/reading- rm/adams.html,ADAMS 接入号 (No.))获取。ML22258A204。监管分析可在 ADAMS 的接入号下找到。ML21130A636。可以在 ADAMS 的接入号下找到相关指南草案 DG-5061,修订版 1。ML21095A329。可以在 ADAMS 接入号下找到工作人员对 DG-5061 的公众评论的回复。ML22258A200。
2023 年焦点报告 - 勒索软件 - 网络安全工作
目录 2 简介 3 执行摘要 4 报告方法 5 主要发现 6 与勒索软件相关的漏洞持续增加 6 57 个与勒索软件相关的漏洞存在完整的 ATT&CK 杀伤链 7 流行的扫描仪无法检测到与勒索软件相关的漏洞 7 更多 APT 组织使用勒索软件攻击其目标 8 从 CISA 已知利用漏洞中排除的与勒索软件相关的漏洞 8 与勒索软件相关的漏洞存在于多种产品中 9 新弱点类别增加 9 勒索软件运营商利用旧漏洞 10 与勒索软件相关的高风险漏洞未被发现 10
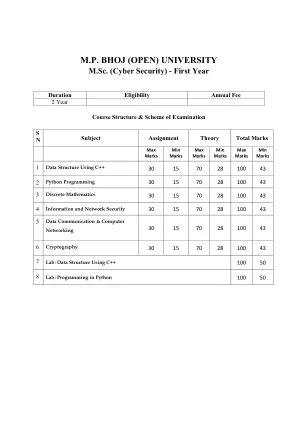
M.Sc. (网络安全) - 第一年M.Sc. (网络安全) - 第一年
单位 - III订购的对,关系和功能对秩序,有序对的平等,集合的笛卡尔产物,关于笛卡尔产品的关系,关系的关系,域和关系,逆关系的领域和范围,逆关系的逆关系,二进制(或二元)关系,等值的类型,等值类别,等值类别,等值类别的类型部分顺序,定理,函数(映射),映射类型,其他特定映射,二进制操作类型,代数结构,函数图,真实估值地图,'函数的乘积,操作表的构建方法,可计数和无法计数的集合。
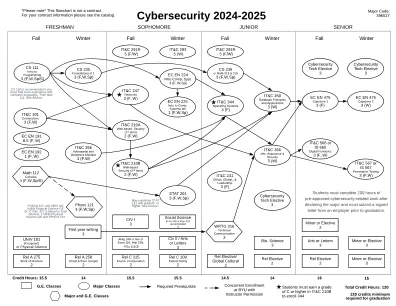
网络安全2024-2025 | CTB建议
主修网络安全的学生应具有涉及网络安全活动的付费经验,其中可能包括防御活动(例如,确保数据库,网络,移动应用程序,网站),数字取证或渗透测试活动。职称可能是安全分析师,工程师,顾问等。也更通用,例如系统管理员,网络工程师,Web开发人员,您和您的主管演示了与网络安全相关的执行至少200个小时。


使用机器学习模型增强网络安全
本摘要概述了机器学习模型在网络安全领域的有效性,并强调了可解释的AI在授权安全分析师中的重要性。随着网络威胁的复杂性和复杂性的日益增长,组织正在转向高级技术,例如机器学习,以增强其防御机制。但是,传统机器学习算法的黑盒性质阻碍了其在安全操作中的采用。本文通过为机器学习模型的决策过程提供可解释的见解,探讨了可解释的AI及其潜力解决此限制的概念。通过提高透明度和问责制,可以解释的AI为安全分析师提供必要的工具,以更好地理解,验证和信任这些模型的输出。通过研究当前的研究和行业实践,这项研究强调了可解释的AI在促进人类与机器学习算法之间有效合作的重要性,最终增强了网络安全工作。
网络安全指南
网络和技术安全指南................................................................................................................................................5 摘要...................................................................................................................................................................5 更改日志...................................................................................................................................................................5 搜索此内容...................................................................................................................................................5 离线内容...................................................................................................................................................................5 安全文化...................................................................................................................................................................5 信息结构...................................................................................................................................................................6 信息安全政策...................................................................................................................................................6 移动设备和远程办公....................................................................................................................................6 人力资源安全...................................................................................................................................................6 资产管理...................................................................................................................................................7 访问控制...................................................................................................................................................7 物理和环境安全...................................................................................................................................................7 运营安全...................................................................................................................................................8 通信安全...................................................................................................................................................8 信息安全事件管理...................................................................................................................................8 合规性...................................................................................................................................................8 风险评估...................................................................................................................................................8 其他指导................................................................................................................................................9 词汇表...........................................................................................................................................................9 缩略语................................................................................................................................................ 9 技术指导................................................................................................................................................ 9

网络安全:巴西案例研究
1 巴西。国防政策和国防战略。巴西利亚,DF,2012 年 7 月 24 日,18-19。2 ANSA,机构。Época Negócios。Retropectiva 2017:“网络攻击之年”,https://epocanegocios.globo.com/Tecnologia/noticia/2017/12/retrospectiva-2017-o-ano-dos-ataques-cyberneticos.html。3 WAKKA,瓦格纳。Canaltech。 “2018 年巴西网络攻击数量几乎翻了一番”,https://canaltech .com.br/seguranca/numero-de-ataques-ciberneticos-no-brasil-quase-que-dobrou-em-2018-119600 /。