
XiaoMi-AI文件搜索系统
World File Search SystemElliptic
SECP256R1对STM32微处理器上的椭圆曲线加密的实施和性能评估
摘要 - 在层面系统中使用物联网(IoT)设备的使用已越来越流行。这些设备随着人们的流行而容易受到网络攻击的影响。为了保护网络攻击而进行的加密操作对于在开放网络中产生快速结果而不是减慢网络流量至关重要。因此,为了提高通信安全性,在文献中进行了有关在物联网设备中使用不对称加密和对称加密一起进行的研究,以进行关键共享,加密,解密,数据签名以及验证签名数据等活动。在这项研究中,我们首先提出了从服务器操作的物联网设备的加密系统。然后,我们对提案进行绩效分析。尤其是,我们在SECP256R1椭圆曲线上评估了椭圆曲线Diffie-Hellman键交换和椭圆曲线数字签名算法,并通过32位STM32F410RB核开发板上的32位STM32F410RBIT STM32F410RBIT STM32F410RBIT STMICC库进行了Micro UECC库AES对称加密。索引条款 - 键交换,数字签名,椭圆曲线,secp256r1,iot

比较用于优化电子商务集成中椭圆曲线加密参数的AI算法:一种量词前分析
摘要 - 本文提出了遗传算法(GA)和粒子群优化(PSO)之间的比较分析,这是两个重要的人工智能算法,重点介绍了操作椭圆曲线加密(ECC)参数。这些包括椭圆曲线系数,质数,发电机点,组顺序和辅因子。研究提供了有关哪种生物启发算法为ECC配置产生更好的优化结果,并在相同的健身函数下检查性能。此函数包含了确保鲁棒的ECC参数的方法,包括评估罪行或异常曲线,并应用Pollard的Rho Attack和Hasse定理以优化精度。在模拟的电子商务环境中测试了由GA和PSO生成的优化参数,与诸如SECP256K1之类的知名曲线在使用椭圆曲线 - diffie Hellman(ECDH)和基于哈希的消息身份验证代码(HMAC)的过程中形成鲜明对比。专注于量词前时代的传统计算,这项研究突出了GA和PSO在ECC优化中的功效,这对增强了第三方电子商务整合的网络安全的影响。我们建议在量子计算广泛采用之前立即考虑这些发现。

中文剩余定理的文本编码对点椭圆曲线密码
这个数字时代最关键的要求之一是数据安全。现在几天的数据使用次数急剧增加,但是确保数据是非常大的问题,尽管我们有足够的加密算法来确保实时应用程序,但是尚未确定针对现代攻击的安全性水平。基于椭圆曲线的加密术(ECC)是机密性和身份验证的最重要的加密算法,与其他不对称算法(如RSA,Diffie-Hellman等)相比,用较小的长度键提供了较高的安全水平。由于计算复杂性,ECC的实时系统使用量很小。因此,为了增加实时系统的使用情况,我们提出了将ECC与中国剩余定理(CRT)相结合的新方法,以将较大的值降低到较小的值,以便与现有的基于ECC的算法相比,构建ECC点的复杂性可以降低接近40%。此外,它证明了安全级别的提高,可以用作实时通信系统中的基本组件。

使用QR码修改和椭圆曲线密码
抽象的身份证或Kartu Tanda Penduduk(KTP)对于印尼人民至关重要。KTP包含个人信息,例如国家身份编号(NIK),姓名,地址,性别等。由于KTP具有必不可少的数据,并且仍在常规上打印,因此如果丢失了KTP,则存在一个漏洞,并且所有者的数据被披露,以便如果不负责任的人找到它,则可以使用数据来模仿所有者。在Haque等人,[1]提出的先前方法中,数据存储在QR码中。但是,没有验证方法可以使原始所有者合法化,并且系统没有登录功能。为了克服Haque等人的弱点,方法[1],使用椭圆曲线EL-Gamal(ECEG)对所有者的NIK进行了加密,并在将其存储在QR码中之前,在将其存储之前使用ECDSA进一步签名。对于在数据库中获取所有者的数据,应在扫描QR码后进行验证过程。使用提出的方法,猜测攻击成功的可能性为1 /(n -1)。同时,模拟攻击成功的可能性为1 /(Q1 * Q2 * L)。
量子硬件上破坏椭圆曲线加密的资源估计
基点P =(PX,PY)。曲线上的点是整数模块。可以通过生成一个随机整数0≤k≤p -1作为私钥和计算q = [k] p = p = p +… + p作为公共密钥通过椭圆曲线点添加作为公共密钥来创建一个键对。
比特币区块链中使用的SECP256K1椭圆曲线的安全性:
摘要:本文深入研究了用于比特币区块链中地址生成的SECP256K1椭圆曲线的复杂特征和安全属性。比特币区块链是一个分散的数字分类帐,记录了用比特币加密货币进行的所有交易。在这项工作中,描述了SECP256K1椭圆曲线及其参数以及使用随机数生成私钥和公共密钥的方法。虽然专用密钥允许签署交易来花费比特币,但相应的公钥和地址使其他人能够验证交易并将资金发送到区块链上的特定地址,以确保分散网络中的安全性,真实性和隐私性。讨论了对使用SECP256K1的使用来生成诸如蛮力攻击,扭曲攻击,故障攻击以及椭圆曲线实施中的侧渠道攻击之类的比特币地址。通过维护SECP256K1的安全性和完整性,我们可以确保加密操作(例如数字签名和关键交换)仍然不妥协。如果曲线的安全性受到了损害,恶意用户可能会从公共钥匙中衍生出私钥,从而导致未经授权的交易,双人支出或其他恶意活动。可以通过确保使用SECP256K1进行彻底的测试和验证以确保正确且安全的操作来增强实施的安全性。讨论了对区块链技术的重要攻击,例如51%的攻击,SYBIL攻击,双重支出攻击和智能合同漏洞。通过全面的探索,读者将了解为什么选择这种特定的椭圆曲线以用于比特币的加密协议中,从而强调了其在确保区块链生态系统的鲁棒性和完整性方面的作用。
超级椭圆曲线基于同一基于量子的量子加密密钥交换方案
1汤姆(J. J.),*,2 Onyekwelu,B。A.,3 Anebo,N。P. 4 Nwanze,A。C. 5 Akpan,A。G. 6 Ejodamen,P。U.1,2尼日利亚伊利亚州伊利诺拉大学计算机科学和网络安全系3尼日利亚奥托克大学计算机科学系3,尼日利亚丹尼斯·奥萨德贝大学4号计算机科学系,尼日利亚阿萨巴,计算机科学学院,计算机科学学院5尼日利亚伊布萨。通讯作者的电子邮件地址:1 joshua.tom@elizadeuniversity.edu.ng, +234-0803-078-1045,2 bukola.onyekwelu@elizadeuniversity.edu.edu.edu.ng,3 nlerumpa@fuotuote@fuotuoke.eduoke.edu.ng,4nwang.ng.ng.ng.ashe.ashe.ashe.ashe.ashe.ashe.ashe.ashe.ashe.ashe.ashe.ashibashe,,, abasakpan@futia.edu.ng,6 piusejodamen@adun.edu.ng

使用机器学习对硬件椭圆曲线标量乘法进行非剖析无监督水平迭代攻击
摘要:虽然物联网技术使工业、城市和家庭变得更加智能,但它也为安全风险打开了大门。有了合适的设备和对设备的物理访问,攻击者可以利用旁道信息(如时序、功耗或电磁辐射)来破坏加密操作并提取密钥。这项工作对椭圆曲线标量乘法运算的加密硬件加速器进行了旁道分析,该加速器在现场可编程门阵列和专用集成电路中实现。所提出的框架包括使用最先进的统计水平攻击进行初始密钥提取,然后是正则化的人工神经网络,它将水平攻击中部分错误的密钥猜测作为输入并迭代地纠正它们。通过应用迭代学习,水平攻击的初始正确率(以正确提取的密钥位的分数来衡量)从 75% 提高到 98%。
冲突中的加密 - 椭圆形
本报告应鼓励金融机构、监管机构和执法部门通过创新和大多数加密资产的固有属性,该行业可以有效地减轻金融犯罪和制裁风险,以确保加密资产成为一种向善的力量——让所有人都能使用并受益。
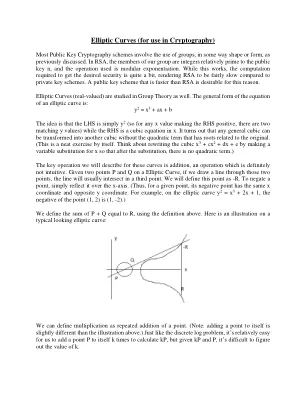
椭圆曲线(用于加密术)
的想法是LHS仅是y 2(因此,对于使RHS呈阳性的任何X值,有两个匹配的Y值),而RHS是x中的立方方程。事实证明,任何一般立方都可以转变为另一立方体,而没有与原始词根相关的二次术语。(这本身就是一个整洁的练习。考虑通过对X进行可变替换来重写Cutic X 3 + CX 2 + DX + E我们将为这些曲线描述的关键操作是添加的,这绝对不是直观的。在椭圆曲线上给定两个点P和Q,如果我们通过这两个点绘制一条线,则该线通常将在第三点相交。我们将这一点定义为-r。要否定点,只需将其反映在X轴上即可。(因此,对于给定点,其负点具有相同的x坐标和相对的Y坐标。例如,在椭圆曲线y 2 = x 3 + 2x + 1上,点(1,2)的负为(1,-2)。)我们使用上面的定义定义了P + Q等于R的总和。这是典型外观椭圆曲线的插图: