
XiaoMi-AI文件搜索系统
World File Search System零信任

•本文类型(文章,评论,通讯等)的分布式身份,用于零信任和分段访问控制:SECU的新方法
摘要:“分布式身份”是指使用分散的标识者(DID)和可验证的凭据(VC)从集中式身份系统的过渡,以实现安全和隐私的身份验证。具有分布式身份,对身份数据的控制将返回给用户,因此由于缺乏单点故障而使基于凭证的AEACK不可能。本研究评估了使用ZTA原理采用分布式身份时获得的安全性改进,尤其是关于分段网络中横向运动的安全性。还考虑了框架的实施规范,方法的优势和缺点,以及兼容性和可概括性问题。此外,该研究强调了隐私和法规依从性,包括一般数据保护法规(GDPR)和加利福尼亚州消费者数据隐私法(CCPA),分析了针对这些问题的潜在解决方案。该研究表明,采用分布式身份可以通过数量级来增强整体安全姿势,从而提供上下文和最小特权的授权和用户隐私。研究建议重新确定技术标准,扩大在实践中分布式身份的使用,并讨论其在当代数字安全环境中的应用。

AI Adents in Oracle SCM SAP云和基础架构更新的Oracle Oracle软件许可基础知识 ia no blandjamento epresarial conectado 年度报告2023-24 提升网络操作效率 方向融合中间件 加利福尼亚AB 1305披露 salto Systems ProAccess空间已验证的集成... SPARC 3.6和Oracle Solaris 11.4 的Oracle VM服务器 Oracle零信任云采用 Oracle Exadata数据库服务@cloud@cultener x10m数据表 Storagetek SL8500模块化库系统数据表 b'' exadata云服务X8M将顶级弹性和非干扰性升级提供给企业 Oracle金融服务贷款和租赁EV电池租赁 - 数据表| Oracle b'' 上下文情报定位和品牌安全部门指南 ACS Oracle配置审查系统和软件的建议 工作更聪明,不是更难 Oracle云基础架构:符合数据隐私和主权的领先分布式云 exadata性能和AWR oracle技术全球价格清单 AI创新: - 塑造客户旅程 Oracle维护云数据表 ACS Oracle性能审查以及针对系统和软件的建议 IT&业务领导者指南Oracle Cloud Applications-6与Oracle平台建立更好业务的原则 Accenture-Digital-12397637.pdf
版权所有©2025 Oracle,Java,MySQL和NetSuite是Oracle和/或其分支机构的注册商标。其他名称可能是其各自所有者的商标。仅出于信息目的提供此文档,并且此处的内容如有更改,恕不另行通知。本文件不保证是没有错误的,也不应遵守任何其他保证或条件,无论是在法律上表明还是暗示,包括对特定目的的适销性或适用性的隐含保证和条件。我们明确违反了对本文档的任何责任,并且本文档直接或间接地构成了任何合同义务。未经我们事先书面许可,就不得以任何形式或任何方式复制或以任何形式的电子或机械方式传输本文档。请注意,德国Cerner Health Services GmbH未与德国其他甲骨文法律实体集成。本文档可能仅用于说明目的。讨论的某些产品和功能仅表示仅在美国或其他地方推出的产品和功能。并非所有讨论的产品和功能目前都在美国或其他地方出售。实际产品的产品和功能可能与本文档中讨论的产品不同,并且可能因国家 /地区而异。本文档中包含的任何时间表仅表示。时间表和产品功能可能取决于适用国家或地区的单个产品或功能的监管批准或认证。
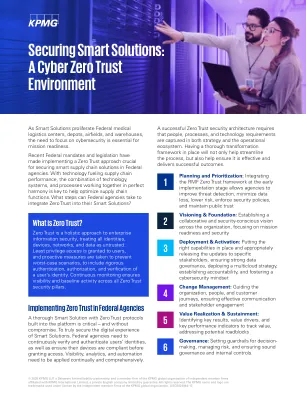
确保智能解决方案:网络零信任环境
毕马威会计师事务所与联邦政府机构合作了一个多世纪。我们的团队了解您在现代化的旅程中遇到的独特问题,压力和挑战。我们利用政府运营知识来提供供应链,网络和零信任方法,以帮助您克服这些挑战,并从头到尾与您合作,以提供重要的结果。此外,毕马威(KPMG)在私人和公共部门都具有实施供应链和网络解决方案的丰富经验,可以将这些经验带给每个政府客户。

零信任和区块链云安全分析
摘要本研究集成了零信任体系结构(ZTA)和区块链,以增强云计算安全性。在数字时代,云计算已成为全球存储和处理数据的主要技术。然而,事实证明,一种基于传统的外线安全模型在应对现代威胁方面无效,例如内部威胁,高达60%,勒索软件攻击2022年的大型计算云提供商,导致多达数十亿美元的美元,增强了现有安全模型的弱点。零信任体系结构(ZTA)提供具有颗粒状访问和身份验证控制方法的解决方案,但其应用仍然面临着效率和可伸缩性的挑战,区块链,通过分散技术和难忘的记录,提高透明度和数据完整性,但它们的使用通常受到能源消耗和高潜水的限制。本研究旨在探索ZTA和区块链之间,作为提高云安全性的创新解决方案。通过结合基于ZTA的访问控制和区块链透明度,本研究为内部和外部威胁开发了弹性的安全模型。仿真表明,ZTA和区块链的完整性可以将内部人员的威胁降低35%,并将数据审核效率提高20%。这种方法不仅提供了更强大的保护,而且还提供了一个迅速增长的云基础设施的自适应和透明系统。
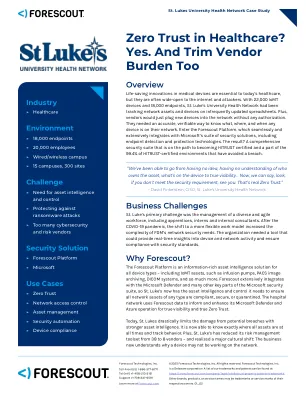
对医疗保健的零信任?是的。和修剪供应商的负担
医疗设备中挽救生命的创新对于当今的医疗保健至关重要,但它们通常是互联网和攻击者开放的。拥有22,000个IOMT设备和18,000个终点,圣卢克大学健康网络一直在不经常更新的电子表格上跟踪网络资产和设备。另外,供应商将无需任何授权即可将新设备插入网络。他们需要一种准确,可验证的方法来了解其网络上的任何设备在何处,何时何地。输入跨越平台。与Microsoft的安全解决方案套件(包括端点检测和保护技术)无缝和广泛集成。结果?全面的安全套件正在获得获得Hitrust认证的道路,并且是避免违规的Hitrust认证环境中99.4%的一部分。

浏览信任和安全:将零信任范式集成到信任管理和组织成功的主要代理理论
referênciasbibliográficasJr.头发,J.F.,Howard,M.C.,Nitzl,C.,2020。使用验证性综合分析评估PLS-SEM中的测量模型质量。商业研究杂志109,101-110。https://doi.org/10.1016/j.jbusres.2019.11.069 Shemshadi,A.,Shirazi,H.,Toreihi,M.,M.,Tarokh,M.J.,2011。基于目标的熵措施,用于选择供应商的模糊维科尔方法。e x p e r t s y s t e m s w i t h a p p p l i c a t i c a t i o n s 3 8,1 2 1 6 0 - 1 2 1 6 7。https://doi.org/10.1016/j.eswa.2011.03.027
在云计算环境中实现零信任安全模型
在当今快速发展的数字景观中,云计算的采用从根本上重塑了组织如何管理,存储和保护数据。虽然云基础架构提供可扩展性,灵活性和资源效率,但它们也引入了复杂的安全挑战。传统的基于周边的安全模型不足以朝着零信托安全(ZTS)模型转变。此模型强制执行严格的访问控件,连续监视,并且在网络内部或之外没有固有的信任。本文对云计算环境中的零信任进行了广泛的探索,并深入研究了其原理,建筑,实施策略,挑战和预期的未来发展。通过理论讨论,技术框架和实际案例研究的结合,该研究旨在为希望在云基础架构中采用零信任模型的组织提供强大的路线图,从而在安全性和运营效率之间达到平衡。


DXC技术在短短90天内迁移到零信任网络访问,以驱动虚拟优先策略
“从人们的角度来看,我们优先考虑远程工作,并评估我们需要采用或更改的过程和技术以确保员工安全而确保安全。我很高兴地说,我们选择了零信托交易所中的正确技术来支持我们的零信托旅程。”
kubernetes集群中零信任体系结构的有效性
因此,由网络策略,服务网格,授权策略制成的Kubernetes群集有一个零信任体系结构,并扩大了开放策略代理的身份验证可能性。可以进行格拉法纳,普罗米修斯和基里亚的监测。零信任体系结构增加了资源消耗;尤其是在公共云集群中,与没有零信任的标准设置相比,这种可访问的资源消耗可能是高成本的两倍。此外,对威胁的威胁的评估表明,仅安全最佳实践就可以为所检查的威胁提供全面的保护。此外,零值结构的挑战和缺点,例如增加的复杂性和所需的